Finanzdienstleister
Banken, Versicherer, Zahlungsdienstleister, BaFin-regulierte Häuser. DORA kennen wir aus der Praxis: als Interim CISO bei der DORA-Umsetzung und beim ISO-27001-Audit eines Finanzdienstleisters.
- DORA
- MaRisk
- Bundesbank-Audit
Regulierte Branchen mit eigener NIS-2-, DORA- oder KRITIS-Lage. Pro Sektor die relevante Pflichtenlage und der dazu passende Cybervize-Baustein.

Zu jedem Sektor gehört eine eigene Pflichtenlage (NIS-2-Anhang, DORA, TISAX, BSI, MDR, § 391 SGB V). Unser vCISO führt die Umsetzung der Pflichten zur Informationssicherheit daraus und arbeitet dafür mit OdySecure, der Sicherheitsplattform von Cybervize.
Banken, Versicherer, Zahlungsdienstleister, BaFin-regulierte Häuser. DORA kennen wir aus der Praxis: als Interim CISO bei der DORA-Umsetzung und beim ISO-27001-Audit eines Finanzdienstleisters.
OEMs, Tier-1- und Tier-2-Zulieferer mit TISAX-Anforderung (vertraglich, kein Gesetz), OT/IT-Konvergenz in der Fertigung und Lieferketten-Risikomanagement unter NIS-2 und ISO 27001. UN R155/R156 für Typgenehmigungs-relevante Fahrzeug-Themen.
Rüstungs- und Defense-Unternehmen sowie sicherheitskritische Zulieferer. VS-NfD-Erfahrung, ISO 27001, ITAR-/EAR-aware Lieferkettenarbeit.
Keine eigene Sektorseite. Einstieg über das Assessment.
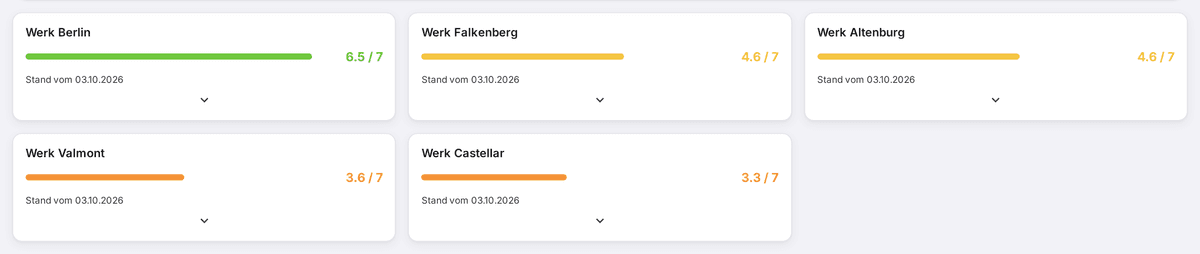
Strom-, Gas-, Wärme- und Wasserstoff-Versorger im KRITIS-Scope. NIS-2-Anhang I, IT-Sicherheitskatalog Strom/Gas, BSI-Grundschutz. OT-Reifegrad pro Standort wird über die Plattform vergleichbar.
Bundesbehörden, Landesbehörden, kommunale Träger und öffentliche Unternehmen. Wir arbeiten in hochvertraulichen Projekten und liefern gegen ISO, NIST und BSI IT-Grundschutz.
Keine eigene Sektorseite. Einstieg über das Assessment.
Klassische Mittelstands-Sektoren mit OT/IT-Konvergenz in der Fertigung und Lieferketten-Druck durch Konzern-Audits. NIS-2-Anhang II plus Cyber Resilience Act für vernetzte Produkte.
Managed Service Provider und Managed Security Service Provider stehen in Anlage 1 BSIG, sofern Einrichtungsdefinition und Größenschwellen erfüllt sind; andere IT-Häuser trifft meist die Lieferkettenanforderung ihrer Kunden. Mandantenfähige Plattform-Nutzung möglich.
NIS-2-Anhang II (Anlage 2 BSIG, Herstellung und Handel mit chemischen Stoffen). Wir adressieren OT-Sicherheit in Anlagen und Lieferketten und die Schnittstelle zur Anlagensicherheit; die Pflichten nach Störfall-Verordnung (SEVESO) selbst bleiben beim Betreiber.
Krankenhäuser, MVZ-Gruppen, Medizintechnik-Hersteller und Health-IT-Anbieter. NIS-2-Anhang I je Einrichtungsart und Größe, § 391 SGB V für Krankenhäuser, und die Cybersecurity-Anforderungen der MDR.
NIS-2-Anhang II erfasst industrielle Produktion, Verarbeitung und Großhandel. IFS Food und FSSC 22000 sind private Standards der Lebensmittelsicherheit, keine Gesetze; wir übernehmen die Informationssicherheit darin, auch über mehrere Werke.