TPRM-Software für Lieferantenrisiken und das Auslagerungsregister
Lieferanten bewerten, Verträge registerfähig führen, Subunternehmer-Ketten offenlegen, Konzentrationsrisiko täglich berechnen und den Ausstieg planen. Aufgebaut entlang der EBA-Outsourcing-Anforderungen, in einer Datenbasis mit ISMS, BCM und Assessment. Hosting in Deutschland.
Kostenlose Demo buchen
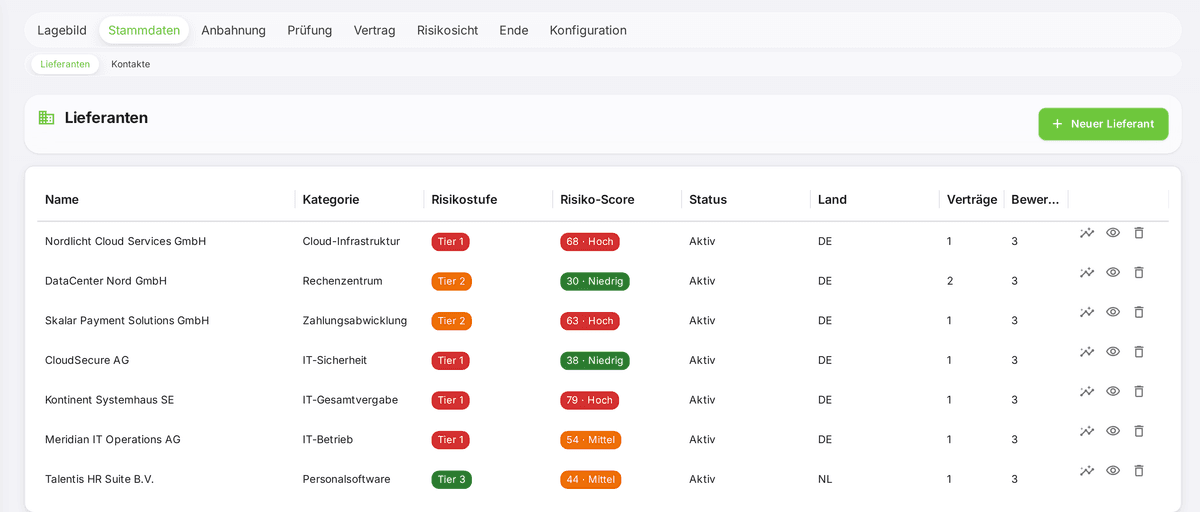
So sieht das Lieferantenregister aus
Jeder Lieferant mit Kategorie, Risikostufe, Score, laufenden Verträgen und Bewertungen. Aus der Software, nicht nachgebaut.
Was das TPRM-Modul abdeckt
Lieferantenrisiko ist eine Nachweisfrage: Wer ist kritisch, warum, was steht im Vertrag und was passiert, wenn der Dienstleister ausfällt? Das Modul beantwortet das aus gepflegten Daten statt aus einer Excel-Liste, die niemand aktuell hält.
Kritikalität mit nachvollziehbarer Rechnung
Acht Pflichtfaktoren pro Lieferant: vier Auswirkungen von 1 bis 5 (finanziell, Kontinuität, operationell und rechtlich, Reputation) und vier Ja-Nein-Fragen (genehmigte Tätigkeiten, interne Kontrollfunktion, Genehmigungspflicht, BRRD-Kritikalität). Daraus errechnet das System die Einstufung Standard, wichtig oder kritisch, mit fester Eskalationslogik: Genehmigungspflicht oder BRRD führt immer zu kritisch. Die KI schlägt Bewertungen mit Begründung je Faktor vor, entschieden wird von Menschen.
Auslagerungsregister, das die Prüfung übersteht
Pro Vertrag 19 Pflichtfelder, darunter Art der Vereinbarung, Funktionskategorie, Kündigungsfristen, Länder der Datenverarbeitung, Jahreskosten, Substituierbarkeit und Reintegrationszeit. Daraus entsteht ein exportierbarer Register-Stand als JSON oder CSV für die Aufsicht; Meldungen an Behörden werden mit Zeitstempel und Notiz dokumentiert. Verträge durchlaufen den Stand Entwurf, aktiv, auslaufend, abgelaufen.
KI-Vertragsanalyse als Screening
Die KI liest das Vertrags-PDF und extrahiert SLA-Zusagen, Haftungsgrenzen, Auditrechte, Datenschutzklauseln und Exit-Regelungen, geprüft gegen Ihre konfigurierbaren Anforderungsrichtlinien. Jedes Ergebnis geht ins manuelle Review, wo es bestätigt oder korrigiert wird. Das ist ein Screening-Werkzeug und ersetzt keine juristische Prüfung.
Subunternehmer-Ketten bis in die Tiefe
Mehrstufige Ketten mit server-berechneter Kettentiefe und automatischer Zykluserkennung, damit Ringbeziehungen auffallen statt unbemerkt zu bleiben. Änderungen in der Kette laufen als Antrag mit Genehmigung, Einspruch oder Rückzug, nicht als stille Anpassung.
Due Diligence und Auditnachweise
Strukturierte Prüfung von Geschäftsmodell, Finanzkraft, Eigentümerstruktur und Regulierungsstatus, für kritische Funktionen erweitert um Notfallplanung, interne Kontrollen und ESG. Ergebnis: bestanden, bestanden mit Auflagen, nicht bestanden. Fremdnachweise wie ISO 27001, SOC 2 oder Pentest-Berichte werden gegen Scope-Abdeckung, Aktualität, anerkannte Standards und Einzelauditrecht validiert.
Monitoring, Konzentration und Exit
Periodische Reviews mit KPI, KCI und SLA, deren Schwellen richtungsabhängig geprüft werden, plus automatische Review-Planung. Das Konzentrationsverhältnis wird täglich je Lieferant berechnet und in Stufen von niedrig bis kritisch geführt. Exit-Strategien halten Auslöser, Ressourcen- und Kostenschätzung, Dauer und die Verknüpfung zum BCM-Plan fest.
Kein eigener CISO?
Im vCISO-Mandat arbeitet Ihr vCISO mit OdySecure, die Plattform ist enthalten. Ab 3.600 €/Monat.
Regulatorischer Rahmen des TPRM-Moduls
Das Modul ist entlang der EBA-Outsourcing-Anforderungen gebaut, Paragraf für Paragraf. Was Entwurf ist, nennen wir Entwurf. Die Begründung dafür, Lieferanten überhaupt zu steuern, hängt aber nicht an der Finanzaufsicht: ISO 22301 bindet Partner und Lieferanten an die zeitkritischen Tätigkeiten und verlangt, sie in Kontinuitätslösungen und Notfallplanung einzubeziehen. Das gilt für ein Krankenhaus so wie für eine Bank.
- EBA-Outsourcing-Anforderungen (CP/2025/12, Entwurf): Kritikalität §33 bis §37, Verträge §63 bis §67, Konzentration §76, Due Diligence §80 bis §83, Subunternehmer §88 bis §96, Audits §97 bis §108, Monitoring §111 bis §116, Exit §117 bis §119
- NIS-2-Lieferkettenpflicht als Anlass: Lieferantenrisiken sind mit Assets, Risiken und Vorfällen im ISMS-Modul verknüpft und damit belegbar
- Fremdnachweise als Prüfobjekte: ISO 27001, SOC 2, TISAX und Pentest-Berichte werden auf Geltungsbereich, Aktualität und anerkannte Standards geprüft
- DSGVO-Bezug: Länder der Datenverarbeitung sind Pflichtfeld im Register, Auftragsverarbeitung und Drittlandtransfer werden dokumentiert
- Weitere Vorgaben, etwa sektorspezifische Anforderungen, lassen sich nach demselben Muster einbinden: Katalog laden, Zuordnung pflegen, aktivieren
Für wen das TPRM-Modul gebaut ist
Drei Konstellationen, in denen die Lieferantenliste in Excel zur Haftungsfrage wird.
Auslagerungsbeauftragte und Compliance
Verantworten das Register gegenüber der Aufsicht und müssen jederzeit exportfähig sein. 19 Pflichtfelder je Vertrag, Register-Stand auf Knopfdruck, dokumentierte Behördenmeldung mit Zeitstempel statt Sammelmappe aus Verträgen und Mails.
Risikoverantwortliche im Konzern
Sehen einzelne Lieferanten, aber nicht das Klumpenrisiko dahinter. Tägliches Konzentrationsverhältnis je Lieferant, Substituierbarkeit von einfach bis unmöglich und Subunternehmer-Ketten mit Tiefenberechnung machen sichtbar, woran der Betrieb hängt.
CISO mit NIS-2-Lieferkettenpflicht
Muss belegen, dass Lieferantenrisiken gesteuert werden, nicht nur behauptet. Kritische Bewertungen erzeugen automatisch Bedrohungsszenarien im BCM-Modul, Lieferanten-Risiken hängen an Assets und Vorfällen im ISMS. Der Nachweis entsteht im Betrieb.
Häufige Fragen zum TPRM-Modul
Wie entsteht das Auslagerungsregister und wie kommt es zur Aufsicht?▼
Wie wird die Kritikalität berechnet, und was genau macht die KI dabei?▼
EBA CP/2025/12 ist ein Entwurf. Was heißt das für uns?▼
Wie tief werden Subunternehmer-Ketten abgebildet?▼
Wie wird das Konzentrationsrisiko berechnet?▼
Was passiert, wenn ein Lieferant als kritisch bewertet wird?▼
TPRM ist ein Modul von OdySecure
Das TPRM-Modul teilt Datenbasis, Berechtigungsmodell und Audit-Trail mit den Modulen ISMS (ISO 27001), BCM (ISO 22301) und Assessment. Genau daraus entstehen die Querverbindungen: Ein kritisch bewerteter Lieferant erzeugt ein Bedrohungsszenario im BCM, Exit-Strategien hängen an BCM-Plänen, und der Asset-Abhängigkeitsgraph des ISMS zeigt, welche Systeme an diesem Dienstleister hängen. Lizenzierung modular: Sie können mit TPRM starten und bei Bedarf erweitern.
Komplette Plattform-ÜbersichtGrundlagen in der Wissensbasis
Vertiefung ohne Verkaufsabsicht: die Fachgrundlagen aus der Cybervize-Wissensbasis.
Mitgliedschaften, Programme und Partnerschaften