01
Geltungsbereich und Organisation
Scope, Rollen, ISMS-Komitee und Verantwortlichkeitsmatrix nach ISO 27001:2022 anlegen, mit Vorlagen oder an die eigene Aufbauorganisation angepasst.
ISMS-Betrieb mit Organisationsstruktur, BIA, Incident Management, Asset-Inventar, dualer Risikobewertung, Maßnahmensteuerung und Statement of Applicability, alles in einer Plattform, geteilt mit BCM, TPRM und Assessment. Hosting in Deutschland.
Kostenlose Demo buchen
Das ISMS-Modul setzt ISO 27001:2022 als Betriebs-System um. Keine Excel-Tabelle, kein Word-Handbuch.
Geltungsbereich, Rollen, ISMS-Komitee, Verantwortlichkeitsmatrix. Default-Templates nach ISO 27001:2022 oder anpassbar an bestehende Aufbauorganisation.
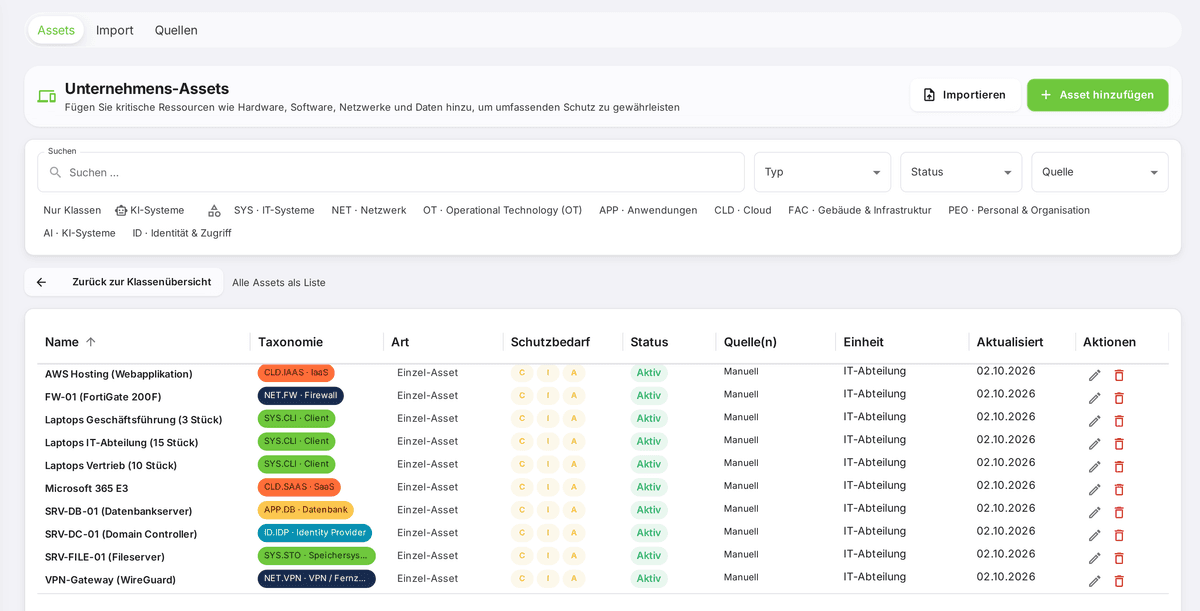
Assets, Asset-Owner, Datenklassifizierung, Abhängigkeiten zwischen Anwendungen, Servern, Lieferanten. Cross-Modul-Datenfluss zum BCM (BIA) und TPRM (Lieferanten-Risiko).
Inhärentes vs. residuales Risiko mit Maßnahmen-Verknüpfung. Eintrittswahrscheinlichkeit und Schadenshöhe nach kundenspezifischer Matrix. Akzeptanz-Workflow mit Vier-Augen-Prinzip.
ISO-27001-Anhang-A-Controls aus Assessments oder Audits, Maßnahmen-Pflege, Termin- und Verantwortlichkeits-Tracking. Statement of Applicability automatisch generiert.
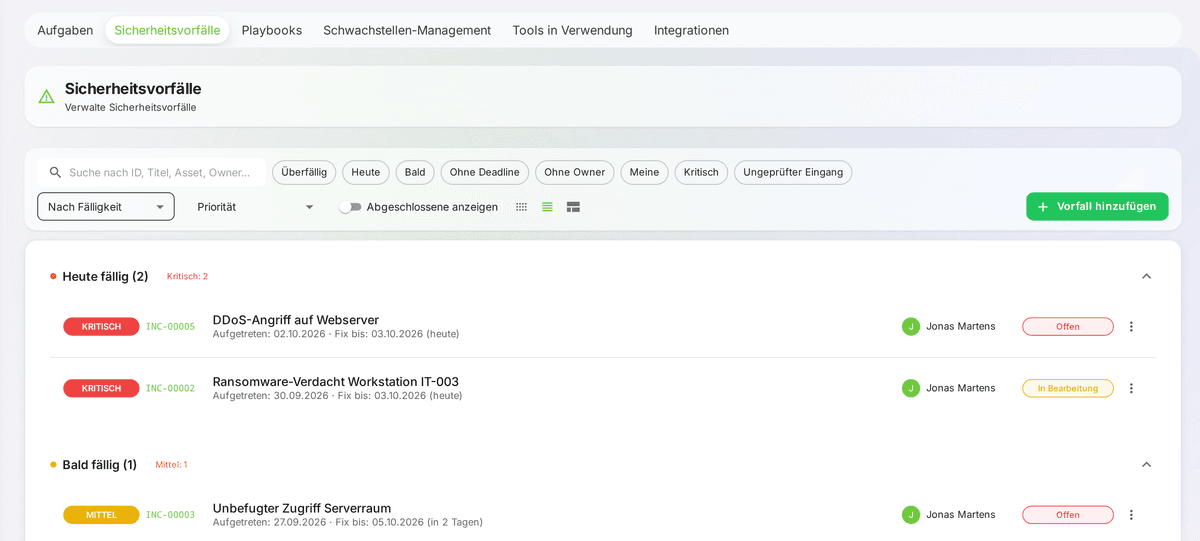
Vorfall-Erfassung, Klassifikation, Eskalation. DSGVO-72-Stunden-Frist, NIS-2-Meldepflichten (24h Frühwarnung, 72h Vorfall, 1 Monat Abschlussbericht), KRITIS-Berichte. Templates mit Datenfeldern für die zuständigen Behörden.
Auto-befüllte KPIs aus laufendem ISMS-Betrieb. Vorlagen für Vorstands-Reporting, Aufsichtsrat, Wirtschaftsprüfer und Versicherer. Snapshots für Auditoren mit revisionssicherer Versionierung.
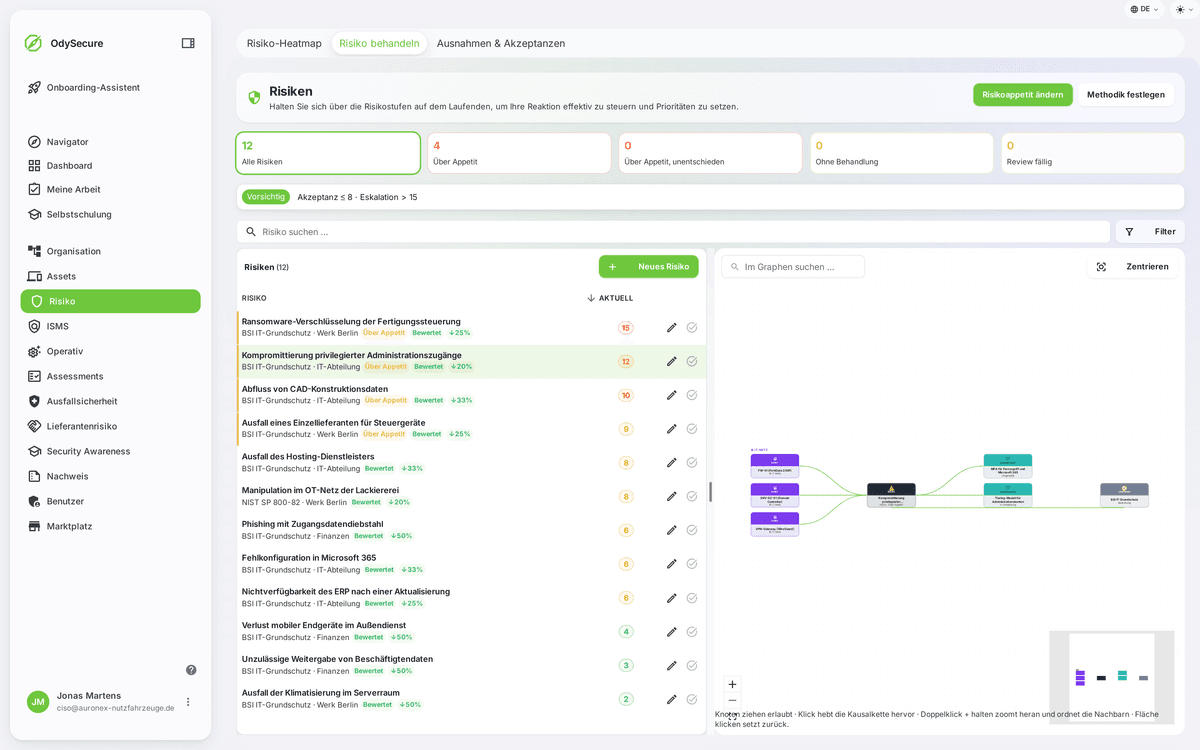
Dasselbe Register in drei Sichten: Restrisiko nach Maßnahmen, aktueller Stand aus der Evidenz, inhärentes Risiko davor. Der hinterlegte Risikoappetit markiert, was angenommen ist und was eskaliert.
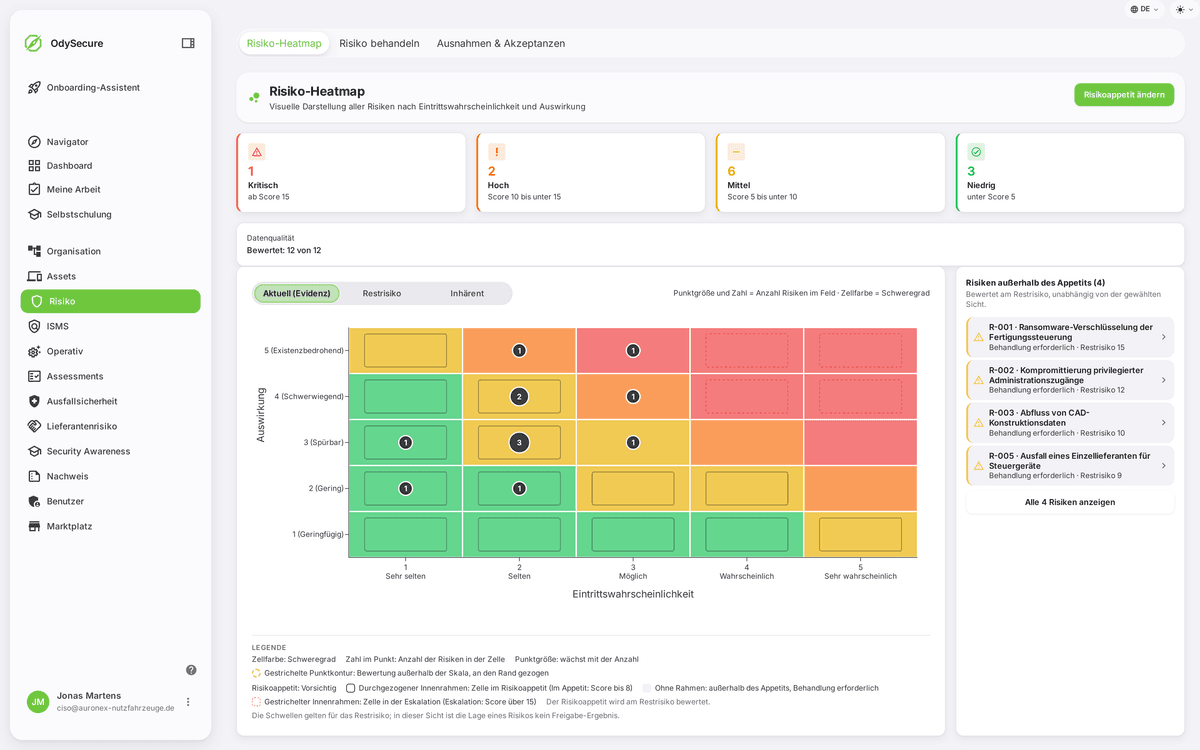
Dahinter liegt das Register selbst. Jedes Risiko trägt seine Herkunft: NIST SP 800-82, MITRE ATT&CK ICS, ENISA Threat Landscape oder den eigenen Vorfall. Die Kopfzahlen sagen, was über dem Appetit liegt und was noch keine Behandlung hat.
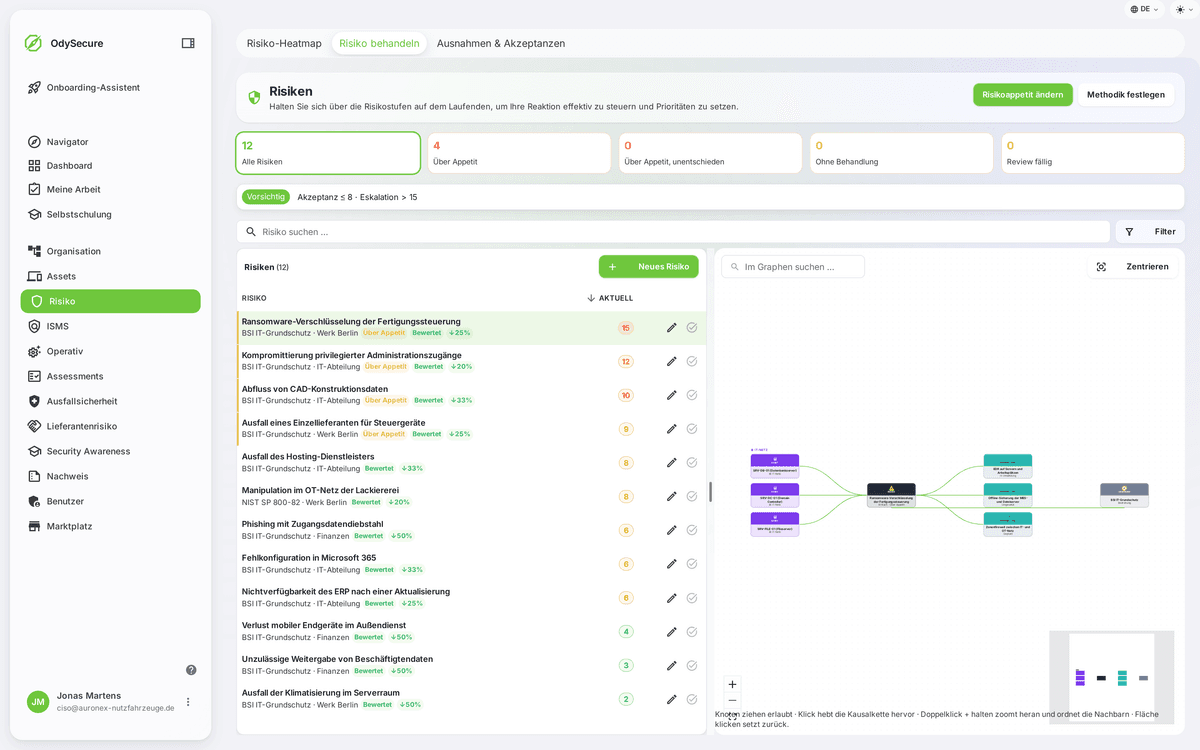
Ein Klick auf ein Risiko hebt seine Kausalkette hervor: welche Anlagen es betrifft, welche Maßnahmen darauf wirken und an welcher Norm es hängt. Das ist der Unterschied zwischen einer Liste und einem Register, das Auskunft geben kann.
Im vCISO-Mandat arbeitet Ihr vCISO mit OdySecure, die Plattform ist enthalten. Ab 3.600 €/Monat.
Noch in der Auswahl? Der ehrliche Vergleich der vier Wege zu ISO 27001 zeigt, wann Excel, Einzeltool oder GRC-Suite der bessere Weg sind.
Das ISMS-Modul führt Ihr Managementsystem in acht Schritten von der ersten Bestandsaufnahme bis zum auditfähigen Nachweis und danach in den laufenden Betrieb. Jeder Schritt entsteht in der Plattform, nicht in Tabellen und Word-Handbüchern.
Scope, Rollen, ISMS-Komitee und Verantwortlichkeitsmatrix nach ISO 27001:2022 anlegen, mit Vorlagen oder an die eigene Aufbauorganisation angepasst.
Asset-Inventar mit Ownern, Datenklassifizierung und Abhängigkeitsgraph. Dieselbe Datenbasis speist BCM (BIA) und Lieferantenrisiko (TPRM).
Ist-Stand gegen ISO 27001 Anhang A aufnehmen, Reifegrad je Control und priorisierte Lückenliste aus dem Assessment-Modul.
Duale Bewertung von inhärentem und residualem Risiko nach eigener Matrix, mit Akzeptanz-Workflow im Vier-Augen-Prinzip.
Anhang-A-Controls auswählen und begründen; das Statement of Applicability wird automatisch aus diesen Entscheidungen generiert.
Maßnahmen mit Termin und Verantwortlichkeit, Nachweisstatus je Control. Der Fortschritt bleibt jederzeit sichtbar.
Kennzahlen füllen sich automatisch aus dem laufenden Betrieb; Vorlagen für internes Audit, Management Review und Vorstands-Reporting.
Revisionssicheren Snapshot für die Zertifizierungsstelle exportieren; danach betreibt die Plattform das ISMS kontinuierlich weiter.
Drei Meilensteine, drei Zeitachsen. Die Zahlen beschreiben verschiedene Dinge, nicht dieselbe Spanne.
Gewachsenes Word/Excel-ISMS über das Assessment-Modul mit OSCAL-Import einlesen, inklusive Pflege-Übergang an die internen Verantwortlichen.
Im vCISO-Mandat führt ein Senior-CISO die Einführung von der Bestandsaufnahme bis zum zertifizierungsreifen Betrieb und arbeitet dabei mit diesem Modul.
Plattform-Lizenz, auf Wunsch mit Einführungsprojekt; danach betreibt Ihr internes Team die Plattform selbst.
Offene Vorfälle nach Fälligkeit gruppiert, mit Schweregrad, Kennung, Verantwortlichem und Status. Aus der Software, nicht nachgebaut.
Das ISMS-Modul deckt die ISO-27001-Familie ab und integriert die für DACH relevanten Komplementärstandards. Keine fragmentierte Multi-Tool-Architektur.
Drei Konstellationen, in denen das ISMS-Modul den Excel-Word-SharePoint-Ansatz wirtschaftlich ablöst.
200 bis 500 Mitarbeitende, NIS-2-betroffen, will zertifizieren statt nur konform sein. Ohne eigene ISMS-Praxis: Im vCISO-Mandat führt ein Senior-CISO die Einführung bis zum Audit und arbeitet dabei mit diesem Modul, die Plattform ist im Mandat enthalten. Audit-fähig in 6 bis 9 Monaten.
Zum vCISO-MandatBestehende Excel/Word/SharePoint-Lösung gewachsen, Multi-Standort schwer abzubilden, Auditoren beanstanden Revisionssicherheit. Migration über das Assessment-Modul: Bestehende Controls importiert, Lücken markiert, Pflege ab Tag 1 in der Plattform.
vCISO-Beratung mit 5 bis 30 Kunden braucht Mandantenfähigkeit, ohne Daten zu vermischen. ISMS-Modul mit strikter Tenant-Isolierung, RBAC für Berater-übergreifende Sicht, ohne Cross-Kontamination.
Das ISMS-Modul teilt Datenbasis, Berechtigungsmodell und Audit-Trail mit den Modulen BCM (Business Continuity, ISO 22301), TPRM (Third-Party Risk Management) und Assessment (OSCAL-Import und eigene Kataloge). Pflicht-Module gibt es nicht: Lizenzierung modular, Module bauen aufeinander auf, ohne sich gegenseitig zu erzwingen.
Komplette Plattform-ÜbersichtVertiefung ohne Verkaufsabsicht: die Fachgrundlagen aus der Cybervize-Wissensbasis.
Mitgliedschaften, Programme und Partnerschaften


