BCM-Software für ISO 22301 und NIS-2, fokussiert auf den Mittelstand
Business-Continuity-Betrieb mit Business-Impact-Analyse, Kontinuitätsplänen, RTO-Validierung gegen reale BIA-Daten, Bedrohungsszenarien, Gap-Analyse und BCM-Tests. Alles in einer Plattform, die ihre Datenbasis mit ISMS, TPRM und Assessment teilt. Hosting in Deutschland.
Kostenlose Demo buchen
Was das BCM-Modul abdeckt
Das BCM-Modul setzt ISO 22301 als laufenden Betrieb um, nicht als Word-Notfallhandbuch, das nach dem Audit im Ordner verstaubt. Die Nachweise entstehen in den realen Prozess- und Asset-Daten, die das ISMS- und TPRM-Modul ohnehin pflegen.
Business-Impact-Analyse mit echten Abhängigkeiten
Geschäftsprozesse, maximal tolerierbare Ausfallzeit (MTPD), Ressourcenbedarf und Abhängigkeiten zu Anwendungen, Standorten und Lieferanten. Die BIA zieht das Asset-Inventar aus dem ISMS-Modul und die Lieferanten-Kritikalität aus dem TPRM-Modul, statt sie ein zweites Mal von Hand zu erfassen.
Kontinuitätspläne mit automatischer RTO-Validierung
Wiederanlaufpläne je kritischem Prozess mit definierten RTO- und RPO-Zielen. Die Plattform prüft jede Recovery Time Objective gegen das im BIA festgelegte Ziel des Prozesses und meldet einen Fehler, sobald der Plan dieses Ziel überschreitet. Aus statischen Plänen wird ein überprüfbarer Soll-Ist-Abgleich.
Bedrohungsszenarien und Gap-Analyse
Szenarienkatalog von Stromausfall über Ransomware und Lieferantenausfall bis Personal- und Gebäudeausfall, mit Gap-Analyse gegen die bestehenden Pläne. Kritische Lieferanten aus dem TPRM-Modul erzeugen automatisch passende Ausfallszenarien.
BCM-Tests vom Tabletop bis zum Volltest
Planung, Durchführung und Protokollierung von Übungen, vom Tabletop-Walkthrough bis zum Volltest, inklusive Lessons Learned und Maßnahmen-Rückfluss. Zusammenhängende Testhistorie als Nachweis für Auditoren und Versicherer.
Krisen- und Notfallmanagement
Alarmierungsketten, Krisenstab-Rollen, Eskalationsstufen und Kommunikationsvorlagen, verzahnt mit dem Incident Management des ISMS-Moduls. Ein Vorfall wird zur Krise eskaliert, ohne den Kontext neu aufzubauen.
Compliance Score und Management Review
Auto-befüllte KPIs aus dem laufenden BCM-Betrieb, Reifegrad-Score und Review-Vorlagen für Vorstand, Aufsichtsrat, Auditoren und Versicherer. Revisionssichere Snapshots dokumentieren den Stand zu jedem Stichtag.
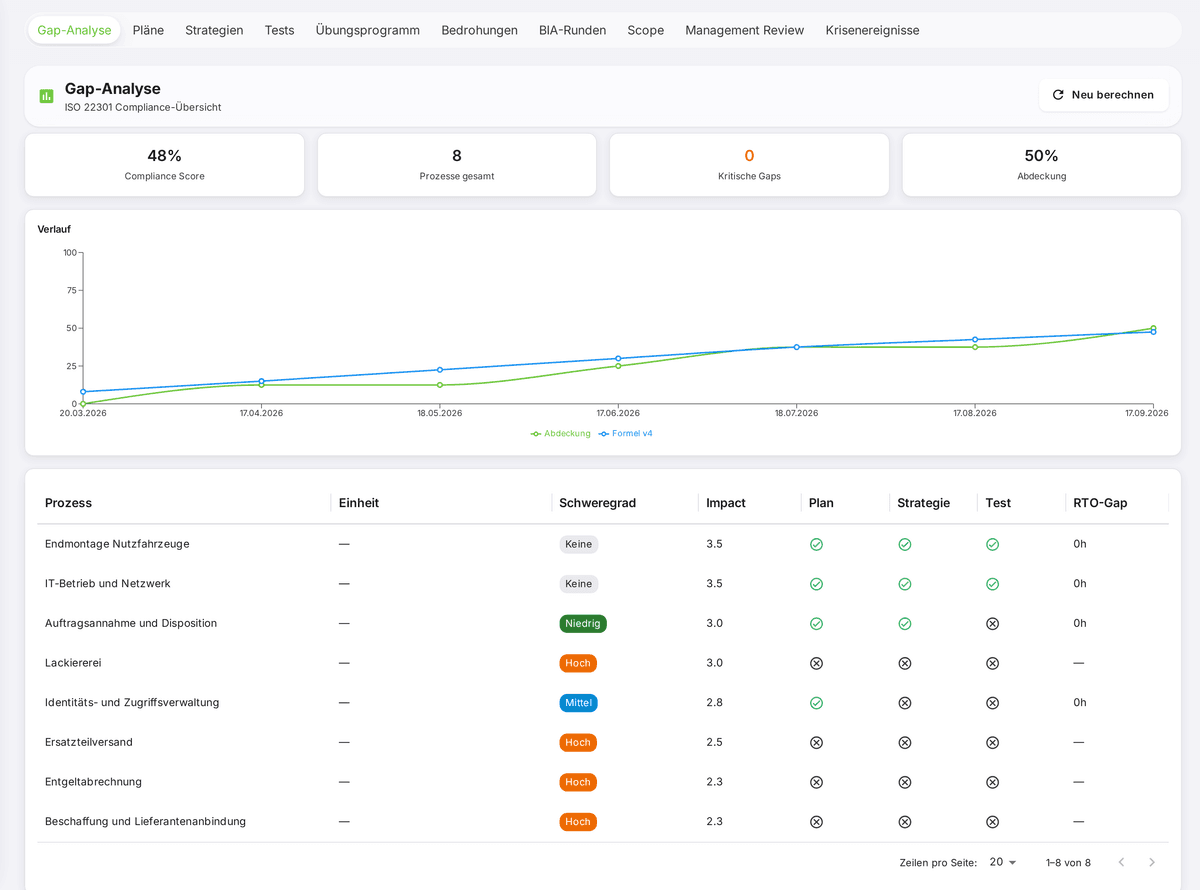
So sieht die Gap-Analyse aus
Je Prozess: Schweregrad, Auswirkung, ob Plan, Strategie und Test vorliegen, und die Abweichung zum Wiederanlaufziel. Darüber der Verlauf über sechs Monate. Aus der Software, nicht nachgebaut.
Kein eigener CISO?
Im vCISO-Mandat arbeitet Ihr vCISO mit OdySecure, die Plattform ist enthalten. Ab 3.600 €/Monat.
Standards und Frameworks im BCM-Modul
Das BCM-Modul deckt die ISO-22301-Familie ab und integriert die für DACH relevanten Komplementärstandards. Keine fragmentierte Multi-Tool-Architektur, sondern eine Datenbasis für ISMS, BCM und TPRM.
- ISO 22301:2019 als Hauptstandard für Business-Continuity-Management-Systeme (BCMS)
- ISO 22313 als Umsetzungsleitfaden zu ISO 22301
- ISO/IEC 27031 für IKT-Bereitschaft für Business Continuity
- BSI-Standard 200-4 (Business Continuity Management) mit Stufenmodell Reaktiv, Aufbau, Standard
- NIS-2-Anforderungen an Aufrechterhaltung des Betriebs und Krisenmanagement nach § 30 BSIG
- DORA-Anforderungen an IKT-Geschäftsfortführung und Wiederherstellung für Finanzdienstleister
- Mapping zu ISO 27001:2022 Anhang A (A.5.29 Informationssicherheit bei Störungen, A.5.30 IKT-Bereitschaft)
Für wen das BCM-Modul gebaut ist
Drei Konstellationen, in denen das BCM-Modul das Word-Visio-Notfallhandbuch wirtschaftlich ablöst und die Pläne dauerhaft aktuell hält.
Mittelständler mit NIS-2-BCM-Pflicht
NIS-2 verlangt Aufrechterhaltung des Betriebs und Krisenmanagement. Ein Notfallhandbuch in Word besteht das Audit nicht, wenn die Pläne nie getestet und nie gegen reale Daten validiert wurden. Ohne eigene BCM-Praxis: Im vCISO-Mandat führt ein Senior-CISO die Einführung der BCM-Anforderungen aus NIS-2 und arbeitet dabei mit diesem Modul, die Plattform ist im Mandat enthalten. BIA und Pläne entstehen aus echten Prozessdaten, audit-fähig statt theoretisch.
Zum vCISO-MandatKonzern mit BCM ohne Datenanbindung
Bestehendes BCM in Word und Visio, BIA-Daten veraltet, RTOs nie gegen tatsächliche Wiederanlaufzeiten geprüft. Die Plattform verknüpft die BIA mit dem Asset-Inventar aus dem ISMS und der Lieferanten-Kritikalität aus dem TPRM, sodass die Pläne aktuell bleiben, ohne dass jemand sie jährlich von Hand nachzieht.
Finanzdienstleister unter DORA
DORA fordert getestete IKT-Geschäftsfortführung und Wiederherstellung. Das BCM-Modul liefert Szenarien, Tests und revisionssichere Nachweise, abgestimmt mit dem TPRM-Modul für kritische IKT-Drittparteien und dem ISMS-Modul für die zugrunde liegenden Controls.
Häufige Fragen zum BCM-Modul
Was ist der Unterschied zwischen einem BCM-Tool und einer BCM-Plattform?▼
Welchen Standard setzt das BCM-Modul um?▼
Wie validiert das BCM-Modul die RTOs?▼
Unterstützt das BCM-Modul DORA und NIS-2 konkret?▼
Wie werden BCM-Tests dokumentiert?▼
Wo wird das BCM gehostet?▼
BCM ist ein Modul von OdySecure
Das BCM-Modul teilt Datenbasis, Berechtigungsmodell und Audit-Trail mit den Modulen ISMS (Informationssicherheit nach ISO 27001), TPRM (Third-Party Risk Management) und Assessment (OSCAL-Import und eigene Kataloge). Die BIA zieht Assets aus dem ISMS, kritische Lieferanten aus dem TPRM erzeugen Bedrohungsszenarien im BCM. Pflicht-Module gibt es nicht: Lizenzierung modular, Module bauen aufeinander auf, ohne sich gegenseitig zu erzwingen.
Komplette Plattform-ÜbersichtGrundlagen in der Wissensbasis
Vertiefung ohne Verkaufsabsicht: die Fachgrundlagen aus der Cybervize-Wissensbasis.
Mitgliedschaften, Programme und Partnerschaften