01
TPRM nach EBA-Richtlinien
Vertragsregister mit 19 EBA-Pflichtfeldern, Subunternehmer-Ketten, automatische Vertragsanalyse, Konzentrationsrisiko-Heatmap, Exit-Strategien. Auslagerungsregister auf Knopfdruck.
DORA verlangt seit Januar 2025 belastbare IKT-Resilienz mit dokumentiertem Drittparteienrisiko und Konzentrationsrisiko-Analyse. Unser vCISO führt Ihre DORA-Umsetzung und arbeitet dafür mit OdySecure, der Sicherheitsplattform von Cybervize. Das TPRM-Modul ist am EBA-Entwurf CP/2025/12 (nicht final) ausgerichtet, MaRisk und NIS-2 laufen im selben Kontroll-Set mit.
DORA-Einordnung buchen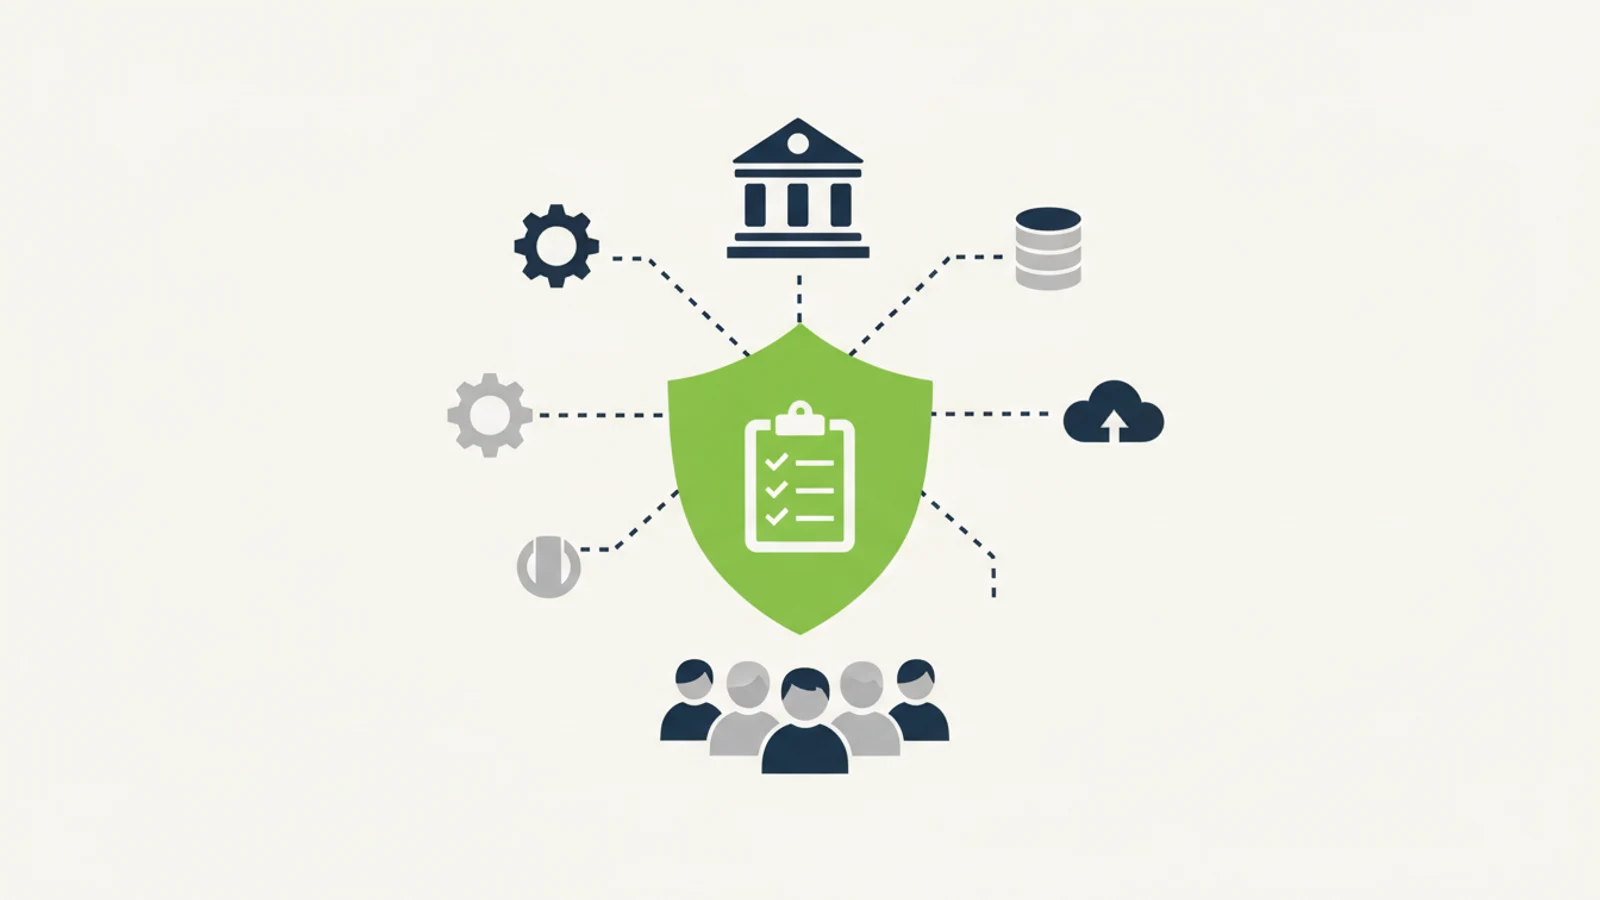
Vier Bereiche, in denen Ihr vCISO doppelte Arbeit vermeidet, weil OdySecure die Anforderungen parallel bedient.
Vertragsregister mit 19 EBA-Pflichtfeldern, Subunternehmer-Ketten, automatische Vertragsanalyse, Konzentrationsrisiko-Heatmap, Exit-Strategien. Auslagerungsregister auf Knopfdruck.
IKT-Risikomanagement-Rahmen, Vorfall-Klassifizierung, Resilience-Tests, kritische Funktionen, Lieferanten-Auswirkungs-Analyse. Aus dem ISMS- und TPRM-Modul abgedeckt.
Aufsichts-Vorlagen für BaFin-Meldungen, dokumentierte Geschäftsführungs-Beteiligung, Compliance-Status zu DORA- und MaRisk-Anforderungen. Konsolidiert auf Konzern-, Standort- und Mandanten-Ebene.
Anlage 1 BSIG erfasst aus dem Finanzsektor Kreditinstitute, Handelsplätze und zentrale Gegenparteien, und die unterliegen in aller Regel zugleich DORA. § 28 Abs. 6 Nr. 1 BSIG nimmt sie von benannten Pflichten aus, nicht vom Status. § 33 BSIG steht nicht in der Ausnahmeliste: Die Registrierung bleibt, sofern das Unternehmen nach BSIG als besonders wichtige oder wichtige Einrichtung gilt. Versicherer und Zahlungsinstitute werden umgekehrt nicht allein wegen DORA zu Anlage-1-Einrichtungen. Geprüft wird je juristischer Person, nicht auf Gruppenebene: Eine ausgegliederte IT- oder SOC-Gesellschaft trägt ihre eigene Einstufung. Die Plattform bedient beide Regelwerke aus einem Kontroll-Mapping.
Finanzdienstleister starten typischerweise mit einem fokussierten Erstgespräch zur DORA- und NIS-2-Lage.
Kostenloses Erstgespräch: DORA-Scope, EBA-Auslagerungs-Pflichten, Meldewege an die BaFin und Pfad-Empfehlung.
Mehr erfahrenEin Senior-CISO übernimmt die CISO-Funktion dauerhaft, die Plattform ist enthalten. Für Unternehmen ohne eigenen CISO.
Mehr erfahrenFür eine befristete Lücke, etwa vor einem Audit, trägt ein Interim CISO die Funktion. 8.000 bis 15.000 € im Monat, projektbezogen.
Mehr erfahrenISMS, Compliance und Nachweisführung aus einer Plattform. Multi-Entity, Multi-Country, mehrsprachig.
Mehr erfahrenBei DORA-regulierten Häusern ist je Rechtsträger zu prüfen, ob zugleich eine Einstufung nach § 28 BSIG besteht. Ist das der Fall, bleibt die Registrierung nach § 33 BSIG erforderlich. Wo außerdem die Ausnahme nach § 28 Abs. 6 Nr. 1 BSIG nicht greift, kommt das volle NIS-2-Programm hinzu: Gap-Assessment, Roadmap, Implementierung über die Plattform. Festpreis ab 4.500 Euro.
Mehr erfahrenVier Argumente aus dem regulierten Finanzkontext.
„Alexander Busse hat uns mit Cybervize als Interim CISO bei der DORA-Umsetzung und beim ISO-27001-Audit unterstützt. Beides haben wir erreicht.“ (Lorenz Jüngling, Co-CEO & Managing Director, Moonfare)
Die Plattform-Nachweise sind auf die Prüfsituation hin gebaut: Zeitstempel, Bearbeiter und Versionsstand an jedem Eintrag.
Vertragsregister mit 19 EBA-Pflichtfeldern, Subunternehmer-Ketten, dokumentierte Due-Diligence, Konzentrationsrisiko und Exit-Strategien. Auslagerungsregister auf Knopfdruck.
Lokale LLMs für Vertragsanalyse und Maßnahmen-Generierung. Im Sovereign-Modus, dem Standard, keine Datenweitergabe an externe Modellanbieter; BYOK und Managed stehen als Alternativen zur Wahl. DSGVO-konform, Hosting in Deutschland.
OdySecure hat ein TPRM-Modul entlang des EBA-Entwurfs CP/2025/12 (nicht final), das die 19 Pflichtfelder im Auslagerungsregister abbildet.
Materiell nicht. § 28 Abs. 6 Nr. 1 BSIG nimmt DORA-Finanzunternehmen von den §§ 30, 31, 32, 35, 36, 38 und 39 BSIG aus: IKT-Risikomanagement und Vorfallmeldungen laufen über DORA und die BaFin. Das ist gesetzliche Nichtanwendbarkeit, keine bloße inhaltliche Überdeckung, und ein Status als Einrichtung bleibt davon unberührt. Es bleibt die Registrierung nach § 33 BSIG, sofern Ihr Unternehmen nach BSIG als besonders wichtige oder wichtige Einrichtung gilt; das entscheiden Einrichtungsart und Größenschwellen. DORA allein macht kein Unternehmen zur Einrichtung nach Anlage 1 BSIG. Auch die Verantwortung der Geschäftsleitung entfällt nicht: DORA weist sie dem Leitungsorgan selbst zu, samt regelmäßiger Schulungen zu IKT-Risiken. Die Plattform bedient DORA und NIS-2 aus einem Kontroll-Mapping, damit daneben kein zweites System entsteht.
Vertragsregister mit 19 EBA-Pflichtfeldern, Subunternehmer-Ketten, Vertragsanalyse mit KI-Unterstützung, Konzentrationsrisiko-Heatmap, dokumentierte Exit-Strategien. Auslagerungsregister auf Knopfdruck für die Aufsicht.
Multi-Entity-Architektur für Konzern-Strukturen, Tochtergesellschaften und Auslandsstandorte. Konsolidierter Aufsichts-Report auf Konzern-, Tochter- und Mandanten-Ebene.
KI-Modelle werden im Sovereign-Modus selbst betrieben, ohne Datenweitergabe an externe Modellanbieter; alternativ BYOK oder Managed, wo Sie den Datenfluss festlegen. Eigene API-Keys möglich (OpenAI, Azure, Anthropic, Ollama) oder Managed Service mit deutscher Datenresidenz. DSGVO-konform mit Anonymisierung und terminierter Datenlöschung.
API-basierte Anbindung an bestehende GRC- und Reporting-Tools (RSA Archer, MetricStream, ServiceNow GRC). Drei Migrationsszenarien: Co-Existence, schrittweise Ablösung, vollständige Migration. In Aufsichts-Workflows können Reports automatisiert exportiert werden.
Kostenloses Erstgespräch mit indikativer Einordnung zu DORA-Scope, NIS-2-Betroffenheit, EBA-Auslagerungs-Pflichten und Pfad-Empfehlung. Idealerweise dabei: IT-Risikomanagement plus Compliance.
DORA-Einordnung buchenMitgliedschaften, Programme und Partnerschaften
Was für Finanzunternehmen unter DORA gilt und was aus dem BSIG bleibt.
Mehr erfahrenErfahrene Sicherheitsführung auf C-Level, 2 bis 6 Tage im Monat, mit der Plattform als Arbeitsgerät.
Mehr erfahrenSofortige Sicherheitsexpertise für Übergangsphasen und kritische Projekte.
Mehr erfahren