Security-Awareness mit Nachweis, nicht mit Teilnahmeliste
Schulungen, Phishing-Simulation und Richtlinien-Kenntnisnahme laufen dort, wo auch Risiken, Maßnahmen und Audits liegen. Jeder Abschluss wird zur Audit-Evidenz, Schulungs- und Meldequote speisen das Kennzahlenregister. Fünf Sprachen, Belegschaftsregister per Dateiimport, Hosting in Deutschland.
Kostenlose Demo buchen
Was das Awareness-Modul abdeckt
Awareness scheitert selten am Schulungsvideo und fast immer am Nachweis: Wer hat wann was abgeschlossen, wer fehlt noch, und wie zeigt man das im Audit? Das Modul beantwortet das aus gepflegten Daten statt aus exportierten Tabellen eines Fremdsystems.
Belegschaftsregister mit echtem Abgleich
Das Register ist der Nenner aller Kennzahlen. Ein Import aus Datei gleicht die Belegschaft vollständig ab: Wer neu ist, wird angelegt, wer fehlt, wird als ausgeschieden markiert, Nachweise bleiben erhalten. Der Lauf wird immer erst als Vorschau berechnet und erst nach Bestätigung geschrieben, mit Abgleich über die Personalnummer oder die E-Mail. Wiederholte Läufe ändern nichts doppelt.
Schulungen, die nach Ihrem Haus klingen
Ein Wizard baut aus einem geprüften Kern eine firmenspezifische Schulung. Sie geben den Kontext vor, also Assets, Risiken und eingesetzte Werkzeuge, die KI schneidet Abschnitte und Testfragen darauf zu. Jeder Entwurf geht durch eine Prüfung, bevor er freigegeben wird. Danach entstehen Sprachvarianten in Deutsch, Englisch, Spanisch, Türkisch und Chinesisch, wobei die richtigen Antworten über alle Sprachen identisch bleiben. Vorhandene SCORM-Schulungen können Sie einbinden.
Phishing mit Meldequote statt Klickquote
Simulierte Kampagnen laufen über eine angebundene Phishing-Umgebung. Gemessen wird nicht nur, wer geklickt hat, sondern wer gemeldet hat: Der Melde-Button erzeugt eine Meldequote, also die Kennzahl, die tatsächlich Reife zeigt. Wer klickt, bekommt die Nachschulung sofort und nicht im nächsten Quartal.
Kenntnisnahme von Richtlinien
Richtlinien werden zur Bestätigung ausgespielt und je Person quittiert. Erwartete gegen bestätigte Kenntnisnahmen ergeben eine Quote, die im Audit die Frage beantwortet, ob die Richtlinie nicht nur existiert, sondern auch bekannt ist.
Evidenz-Paket auf Knopfdruck
Der Export bündelt Schulungsabschlüsse je Person, Zertifikate, Richtlinien-Kenntnisnahmen und Phishing-Ergebnisse in einer Datei. Das adressiert ISO 27001 A.6.3 und die Schulungspflicht aus NIS-2 Artikel 20, ohne dass jemand vor dem Audit Screenshots aus einem Fremdsystem zusammensucht.
Kennzahlen, die im Register ankommen
Schulungsabdeckung, Phishing-Meldequote und Kenntnisnahme-Quote stehen als Kacheln im Überblick, mit einem Sprung zu den Nachzüglern. Ein täglicher Lauf schreibt Trainingsquote und Phishing-Meldequote in das Kennzahlenregister der Plattform fort; die Kenntnisnahme-Quote steht im Überblick, wird aber nicht ins Register geschrieben. Damit steht Awareness im selben Managementbericht wie Risiken und Maßnahmen.
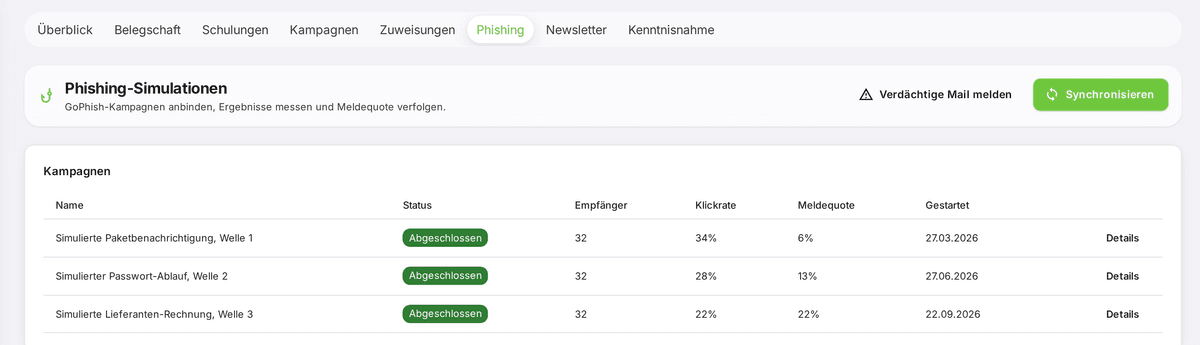
So sieht die Entwicklung über drei Wellen aus
Jede Welle mit Empfängern, Klickrate und Meldequote. Die Klickrate fällt, die Meldequote steigt. Beide Zahlen stehen nebeneinander, damit die zweite nicht untergeht. Aus der Software, nicht nachgebaut.
Kein eigener CISO?
Im vCISO-Mandat arbeitet Ihr vCISO mit OdySecure, die Plattform ist enthalten. Ab 3.600 €/Monat.
Warum das Modul in der Plattform sitzt und nicht daneben
Der Schulungsinhalt ist nicht der Unterschied. Die Kerne stammen aus frei verfügbaren Quellen europäischer und amerikanischer Behörden, das kann jeder. Der Unterschied liegt darin, wo die Ergebnisse landen.
- Der Sicherheitsprozess für Schulung und Sensibilisierung bekommt seine betriebliche Abdeckung direkt aus dem Modul, statt als Behauptung im ISMS zu stehen.
- Wiederkehrende Pflichten wie die jährliche Schulung und die halbjährliche Phishing-Simulation liegen als Prozessaufgaben mit Fälligkeit vor, im selben Aufgabenbestand wie der übrige Betrieb.
- Auswertungen lassen sich auf eine Organisationseinheit einschränken, also auf ein Werk oder eine Abteilung. Das ist die Voraussetzung dafür, im Konzern überhaupt etwas zu steuern.
- Ein separates Awareness-Werkzeug erzeugt genau die Nachweislücke, die das ISMS später von Hand schließen muss.
Woran sich das Awareness-Modul ausrichtet
Zwei Anforderungen treiben das Thema in regulierten Häusern, beide werden über dieselbe Evidenz bedient.
- ISO/IEC 27001 Anhang A.6.3 (Informationssicherheitsbewusstsein, Ausbildung und Schulung): Teilnahmenachweise und Zertifikate als prüfbare Evidenz
- NIS-2 Artikel 20 (Schulungspflicht für Leitungsorgane und Beschäftigte): dokumentierte Durchführung mit Zeitpunkt und Umfang
- Schulungsinhalte auf Basis frei verfügbarer Kerne europäischer und amerikanischer Behörden, mit automatisch mitgeführter Quellen- und Lizenzangabe
- Datenschutz: Mandantentrennung, Auswertung optional je Organisationseinheit, ausgeschiedene Personen fallen aus den Quoten, ihre Nachweise bleiben erhalten
Für wen das Awareness-Modul gebaut ist
Drei Konstellationen, in denen die Schulungsliste zur Auditfrage wird.
Informationssicherheitsbeauftragte
Brauchen im Audit den Nachweis, nicht die Absicht. Das Evidenz-Paket liefert Abschlüsse, Zertifikate, Kenntnisnahmen und Phishing-Ergebnisse in einem Zug, und die Quoten stehen ohnehin schon im Managementbericht.
Verantwortliche für Awareness-Programme
Führen Schulungen, Phishing und Newsletter über das Jahr und müssen Nachzügler finden, ohne Listen abzugleichen. Der Überblick zeigt offene Zuweisungen je Person, der Import hält die Belegschaft aktuell.
Produktion und Mehr-Standort-Betrieb
Belegschaften sprechen nicht nur Deutsch. Fünf Sprachen, Auswertung je Werk und ein Register, das Ein- und Austritte nachvollzieht, machen den Unterschied zwischen einer Quote für den Konzern und einer, die je Standort etwas aussagt.
Häufige Fragen zum Awareness-Modul
Wie unterscheidet sich das von einem eigenständigen Awareness-Tool?▼
Woher kommen die Schulungsinhalte?▼
Welche Sprachen werden unterstützt?▼
Wie kommt die Belegschaft ins System?▼
Wird die Klickquote oder die Meldequote gemessen?▼
Was steht im Evidenz-Paket für das Audit?▼
Awareness ist ein Modul von OdySecure
Das Awareness-Modul teilt Datenbasis, Berechtigungsmodell und Audit-Trail mit den Modulen ISMS (ISO 27001), BCM (ISO 22301), Assessment und TPRM. Daraus entstehen die Querverbindungen: Schulungsquoten speisen das Kennzahlenregister, der Sicherheitsprozess für Sensibilisierung bekommt seine Abdeckung aus echten Daten, und die Evidenz liegt im selben Audit-Bestand wie Risiken und Maßnahmen.
Zur Plattform-ÜbersichtGrundlagen in der Wissensbasis
Vertiefung ohne Verkaufsabsicht: die Fachgrundlagen aus der Cybervize-Wissensbasis.
Mitgliedschaften, Programme und Partnerschaften