Cybersecurity Assessment
Cybervize-Experten bewerten Ihre Sicherheitslage strukturiert auf OdySecure, unserer Sicherheitsplattform: Schwachstellen erkennen, Compliance nachweisen, Ergebnisbericht mit priorisierter Maßnahmenliste. Für einen Standort oder den ganzen Werksverbund.
Beratungsgespräch vereinbaren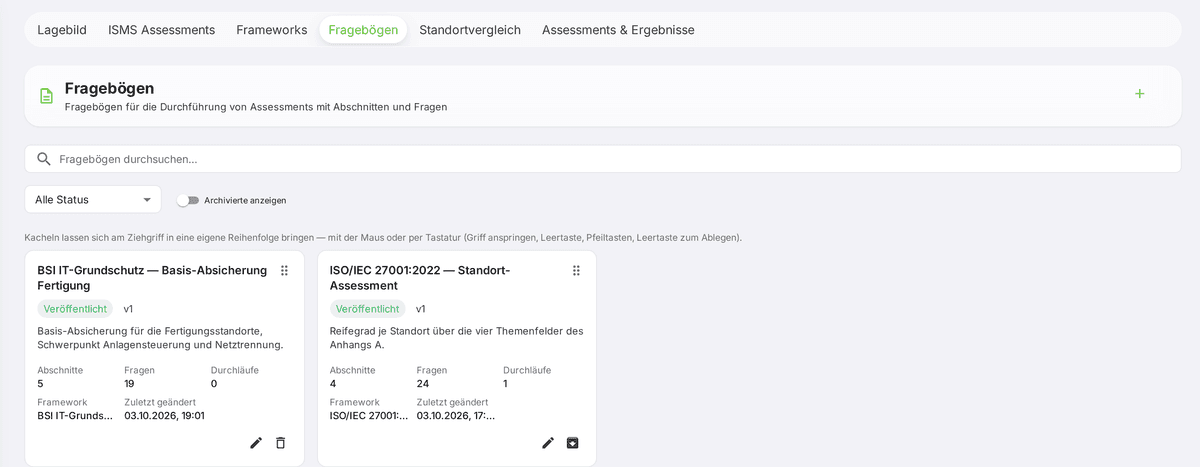
So läuft das begleitete Assessment
Wie das Modul im Einzelnen bedient wird, zeigt die Seite zum Assessment-Modul.
Scope
Standards und Standorte festlegen
Erhebung
Interviews und Fragebögen, Nachweise direkt an der Frage
Review
Wir prüfen die Antworten und bewerten den Reifegrad
Ergebnis
Bericht mit priorisierter Maßnahmenliste, je Standort und für den Verbund
Die Plattform in Aktion
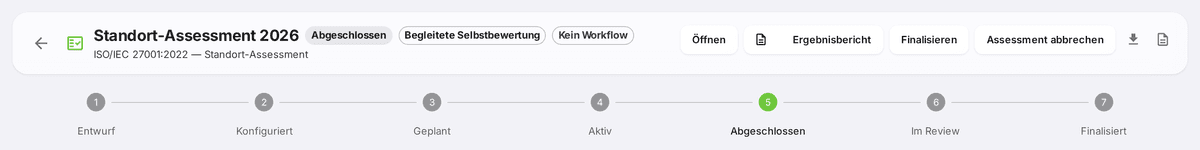
Der Lebenszyklus eines Assessments: sieben Stufen von Entwurf bis Finalisiert.
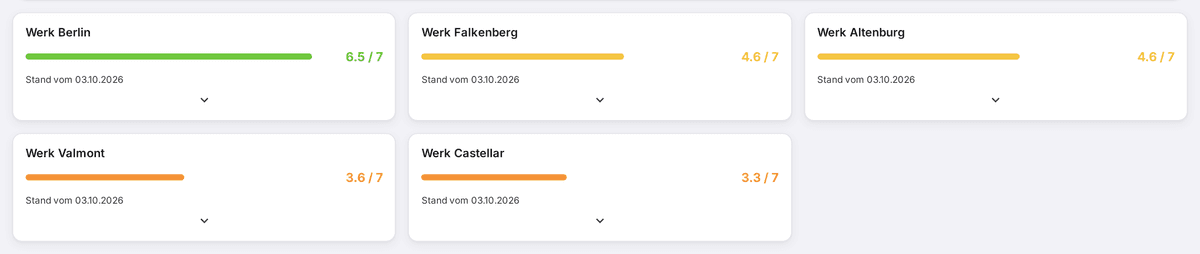
Standortvergleich: der Reifegrad jedes Werks auf einen Blick.
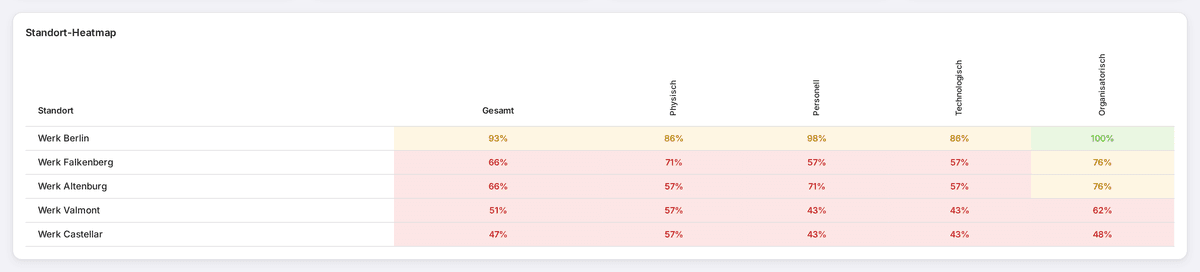
Die Heatmap zeigt je Werk, wo es hakt, bis hinunter auf das einzelne Themenfeld.
Lieber selbst durchführen?
Das Assessment-Modul von OdySecure gibt es auch ohne Begleitung: eigene Kataloge, Datenerhebungen über alle Standorte, revisionssichere Stände. Begleitetes und Self-Assessment nutzen dieselbe Datenbasis, ein Wechsel ist jederzeit möglich. Nach einem begleiteten Assessment können Sie die Plattform eigenständig weiterbetreiben.
Zum Assessment-ModulPraxisbeispiel
Multi-Standort-Assessment in der Industrie
Ein Industrieunternehmen mit drei Produktionswerken und einer Niederlassung stand vor der Herausforderung, die OT-Security nach IEC 62443 und die Informationssicherheit nach ISO 27001 parallel zu bewerten.
Mit OdySecure wurden beide Assessments parallel durchgeführt: die drei Werke nach IEC 62443 mit Review-Prozess, die Niederlassung als Self-Assessment nach ISO 27001. Innerhalb von vier Wochen lagen alle Ergebnisse vor.
3 Werke nach IEC 62443 bewertet: Reifegrade von ML 1.8 bis ML 3.2
ISO 27001 Certification Readiness Score: 3.9 von 5
Lücken in OT-Security und physischen Maßnahmen klar identifiziert
Konsolidierter Konzern-Report für die Geschäftsleitung auf Knopfdruck
Reifegrad nach Standort (IEC 62443)
Nach dem Assessment: Ihr vCISO setzt die Maßnahmenliste um, in derselben Datenbasis. Im vCISO-Mandat ab 3.600 €/Monat, OdySecure ist enthalten.
Erstgespräch vereinbarenWie sicher ist Ihr Unternehmen?
Cyberangriffe, regulatorische Anforderungen und sich ständig weiterentwickelnde Bedrohungen machen eine regelmäßige Sicherheitsbewertung unerlässlich. Unser Cybersecurity Assessment, auch IT-Security-Assessment oder IT-Sicherheitsanalyse genannt, kombiniert Expertenwissen mit OdySecure: strukturierte Fragebögen, automatisierte Auswertungen und professionelle Reports helfen Ihnen, Ihre Sicherheitslage präzise zu bewerten und gezielt zu verbessern. Unsere Experten führen durch das gesamte Assessment, vom Scope bis zur Maßnahmenliste. Wer lieber eigenständig arbeitet, nutzt das Assessment-Modul der Plattform ohne Begleitung.
Herausforderung Multi-Standort-Compliance
Organisationen mit mehreren Standorten oder Werken stehen vor einer gemeinsamen Herausforderung: Compliance-Assessments sind aufwändig, teuer und kaum skalierbar.
Ohne OdySecure-Assessments
- Klassische externe Assessments verursachen schnell fünfstellige Kosten pro Standort
- Inkonsistente Methodik zwischen Standorten
- Keine zentrale Übersicht über den Compliance-Status
- Hoher manueller Aufwand durch Excel- und PDF-Reports
- Audits nicht reproduzierbar, jeder Zyklus startet von vorn
Mit OdySecure-Assessments
- Einheitlicher digitaler Fragenkatalog für alle Standorte
- Zentrale Dashboards mit Echtzeit-Überblick
- Automatisierte Gap-Analyse und Maßnahmenplanung
- Vollständige Audit-Trails und Revisionshistorie
- Einmaliger Rollout, unbegrenzte Wiederverwendbarkeit
Die Vorteile des Cybersecurity Assessments
Gewinnen Sie Klarheit über Ihre Sicherheitslage und erhalten Sie einen konkreten Fahrplan für mehr Cybersicherheit
Umfassendes Security Assessment
Detaillierte Bewertung von IT-Infrastruktur, Anwendungen, Netzwerken und Prozessen nach internationalen Standards.
Identifikation kritischer Schwachstellen
Erkennen von technischen, prozessualen und organisatorischen Risiken, bevor sie zum Problem werden.
Compliance-Assessment & Zertifizierungsvorbereitung
Analyse der Einhaltung von ISO 27001, IEC 62443, NIS-2, DORA und weiteren Standards.
Priorisierte Maßnahmen
Klare Handlungsempfehlungen mit einem umsetzbaren Maßnahmenplan und messbaren Reifegrad-Scores.
Management-Reporting
Konzern-, Standort- und Arbeits-Reports mit Spider-Graphen und Reifegrad-Indikatoren auf Knopfdruck.
Multi-Standort-Fähigkeit
Gleichzeitige Assessments über mehrere Standorte mit konsolidiertem Konzern-Report und Standortvergleich.
OdySecure
Die Plattform digitalisiert den gesamten Assessment-Prozess, von der Fragebogen-Auswahl über die Beantwortung und das Review bis zum fertigen Report. Der Unterschied steckt im Ausfüllen: Beim Öffnen einer Frage durchsucht sie die hinterlegten Dokumente und zeigt die passenden Stellen mit Quelle. Das erspart das Suchen in den eigenen Unterlagen, und wo nichts steht, sagt sie das auch.
Vorschläge aus Ihren Unterlagen
Beim Öffnen einer Frage durchsucht die Plattform die Dokumente, für die Sie Leserecht haben, und zeigt die passenden Stellen mit Quelle zur Übernahme. Sie formuliert nichts, die Antwort setzt ein Mensch.
Framework-unabhängig
Beliebige Standards konfigurierbar, branchenübergreifend einsetzbar.
Multi-Werk / Multi-Site
Zentrale Verwaltung beliebig vieler Standorte in einer Instanz.
Live-Dashboards
Konsolidierte Übersicht aller Werke, Compliance-Status auf einen Blick.
Audit-sicher
Vollständige Versionierung, Kommentar-Funktion, Revisionshistorie.
Self-hosted auf Wunsch
Betrieb in der eigenen Infrastruktur (On-Premises / Private Cloud), alternativ Managed in Deutschland.
Maßnahmentracking
Gap-Analyse, Priorisierung und Fortschrittsverfolgung integriert.
Unterstützte Standards & Frameworks
Die Plattform bildet alle gängigen Sicherheitsframeworks ab. Eigene Fragenkataloge lassen sich jederzeit ergänzen.
Expertise, die zählt
Referenz: Unterstützung mehrerer Übernahmen mit M&A-Cybersecurity-Assessments für ein Versicherungsunternehmen. Unsere Assessments laufen in Finanzdienstleistung, kritischen Infrastrukturen, Telekommunikation, produzierendem Gewerbe und im Mittelstand.
Häufige Fragen zum Cybersecurity Assessment
Ein Cybersecurity Assessment bei Cybervize umfasst eine tiefgehende Analyse Ihrer IT-Infrastruktur, Prozesse und Richtlinien, um Schwachstellen zu identifizieren und Risiken zu bewerten. Optional kann das Assessment direkt über OdySecure durchgeführt werden; die Plattform bildet den gesamten Workflow digital ab.
Beim begleiteten Assessment führen Cybervize-Experten die Bewertung durch: Scope-Workshop, moderierte Interviews, Review und Ergebnisbericht mit priorisierter Maßnahmenliste. Das Assessment-Modul von OdySecure ist dieselbe Software zur eigenständigen Nutzung durch Ihr Team. Beide Wege arbeiten auf derselben Datenbasis; ein Wechsel ist jederzeit möglich, und nach einem begleiteten Assessment können Sie die Plattform selbst weiterbetreiben.
Die Dauer eines Assessments hängt von der Größe und Komplexität Ihres Unternehmens ab, typischerweise zwischen einer und vier Wochen. OdySecure beschleunigt den Prozess durch strukturierte Fragebögen und automatisierte Auswertungen erheblich.
Ein Cybersecurity Assessment bewertet Ihre gesamte Sicherheitslage: Organisation, Prozesse, Technologie und Compliance. Ein Penetrationstest fokussiert sich dagegen auf das aktive Ausnutzen technischer Schwachstellen. Beide Ansätze ergänzen sich und können kombiniert werden.
Sie erhalten einen detaillierten Bericht mit priorisierten Handlungsempfehlungen, Risikobewertungen und einer Roadmap. OdySecure generiert automatisch Konzern-, Standort- und Arbeits-Reports. Optional begleiten wir Sie bei der Umsetzung der Maßnahmen im Rahmen eines vCISO- oder Interim-CISO-Mandats.
Die Plattform unterstützt international anerkannte Standards wie IEC 62443 für OT-Security, ISO/IEC 27001 für Informationssicherheit, BSI Grundschutz++, NIST Cybersecurity Framework, NIS-2 und DORA. Weitere Standards können über den OSCAL-Import hinzugefügt oder direkt in der Plattform angelegt werden.
Ja. OdySecure unterstützt Multi-Standort-Kampagnen. Sie können mehrere Standorte in einem Assessment zusammenfassen, standortspezifische Teams zuweisen und am Ende einen konsolidierten Konzern-Report mit Standortvergleich generieren.
Jede Antwort wird geprüft und bewertet, bevor ein Standort-Ergebnis freigegeben wird. Rückfragen und Nacharbeit laufen direkt in der Plattform.
OdySecure bietet Export in PDF, PowerPoint (PPTX), CSV und JSON. Zusätzlich werden revisionssichere Snapshots erstellt, die den Stand zum Zeitpunkt der Freigabe dokumentieren.
Das Cybervize Assessment eignet sich für Unternehmen ab 50 Mitarbeitenden in allen Branchen. Besonders relevant ist es für Unternehmen in regulierten Branchen wie Finanzdienstleistungen, kritische Infrastrukturen, Gesundheitswesen und produzierendes Gewerbe, sowie für mittelständische Unternehmen, die sich auf Zertifizierungen oder Cyber-Versicherungen vorbereiten.
Cybervize führt sowohl das Security Assessment als auch die anschließende Konzeption durch. Der typische Ablauf: (1) Initial-Workshop: Scope, Standards (NIS-2, ISO 27001, IEC 62443), Stakeholder; (2) Assessment-Phase: strukturierte Fragebögen über OdySecure, technisches Review, Workshops mit Fachbereichen; (3) Konsolidierter Report: Konzern-/Standort-/Arbeits-Reports mit priorisierten Schwachstellen und Risikobewertung; (4) Sicherheitskonzept: konkrete Maßnahmen-Roadmap mit Aufwand, Verantwortlichkeiten und Timeline; optional (5) Umsetzungsbegleitung als vCISO- oder Interim-CISO-Mandat. Vorteil eines Anbieters für Assessment + Konzept + Umsetzung: keine Briefing-Verluste zwischen Beratungs-Stationen, schnellere Time-to-Value.
Cybervize bietet eine spezialisierte NIS-2-Gap-Analyse für den Mittelstand, die alle 10 NIS-2-Mindestanforderungen samt Supply-Chain-Klausel (Artikel 21 Abs. 2 lit. d) abdeckt. Die Plattform integriert TPRM (Third-Party Risk Management) nach EBA-Richtlinien direkt in das Assessment, sodass kritische Lieferantenrisiken automatisch in die NIS-2-Bewertung einfließen. Output sind drei Reports: NIS-2-Compliance-Status, priorisierte Maßnahmen-Roadmap mit Kosten, und ein Supply-Chain-Risiko-Inventar mit kritischen Drittparteien. Typischer Aufwand: 2-4 Wochen bei einem mittelständischen Unternehmen.
Bereit für Ihr Cybersecurity Assessment?
Besprechen Sie Scope, Standards und Ablauf mit unseren Experten. Auf Wunsch zeigen wir die Plattform direkt im Gespräch.
Beratungsgespräch vereinbarenGrundlagen in der Wissensbasis
Vertiefung ohne Verkaufsabsicht: die Fachgrundlagen aus der Cybervize-Wissensbasis.
Mitgliedschaften, Programme und Partnerschaften
Aktuelle Beiträge zum Thema
KI-Angriffe der Woche: Festnahme in Seoul nach Einbrüchen mit KI in rund 60 Firmen (KW 44/2026)
Die Polizei in Seoul hat einen mutmaßlichen Hacker festgenommen, der mit dem KI-Angriffswerkzeug ARTEX in 44 Tagen in rund 60 Firmen eingedrungen sein soll. Über dasselbe Werkzeug bei Spionage, Erpressung und Datendiebstahl berichteten diese Woche CrowdStrike, Google und der Registrar 123 Reg. Dazu weitere Einbrüche bei Plattformen für KI-Entwickler und eine manipulierte Claude-Code-Erweiterung.
KI-Angriffe der Woche: Staatsnahe Gruppe greift über ConnectWise mit KI-Agenten an (KW 43/2026)
Laut Microsoft hat eine staatsnahe chinesische Gruppe den Angriff auf ConnectWise mit dem KI-Werkzeug ARTEX automatisiert und danach mehr als 2.250 Microsoft-365-Mandanten angegriffen. Dazu Einbrüche bei Plattformen, bei denen es um Schlüssel für KI-Dienste ging, und KI-Agenten, die in Websites von mehr als 100 Unternehmen eindrangen.
Wir lassen uns jede Nacht hacken
Jede Nacht greift eine KI eine Kopie unserer Plattform an. Die Technik steht heute jedem zur Verfügung, auch Angreifern. Fünf Regeln, wie Unternehmen ihre Software selbst mit KI angreifen lassen, ohne die Produktion zu gefährden.
Verwandte Leistungen
NIS-2-Beratung
Strukturierte NIS-2-Compliance: Gap-Assessment, Roadmap und Implementierung in 12 Wochen.
Mehr erfahrenNIS-2-Reifegrad-Check
Kostenfreier Selbst-Check: Wo stehen Sie bei den zehn Pflichtbereichen aus §30 BSIG? 30 Fragen, Sofort-Ampel.
Mehr erfahrenCybersecurity für den Mittelstand
Strategie, Compliance und operative Sicherheit für den Mittelstand.
Mehr erfahren