NIS-2, DORA, ISO 27001 erfüllen. Mit einem CISO, den Sie nicht einstellen müssen.
Cybervize besetzt die CISO-Funktion auf zwei Wegen. Als Virtual CISO dauerhaft, mit fester Kapazität von zwei bis sechs Tagen im Monat, ab 3.600 Euro im Monat. Als Interim CISO befristet, wenn die Stelle vakant ist oder ein Vorfall aufzuarbeiten ist; dieser Weg wird projektbezogen kalkuliert. So bekommen NIS-2, DORA und ISO 27001 einen Verantwortlichen. Daneben die ISMS-Plattform OdySecure für IT und OT, vom Mittelstand bis zum Konzern: ISMS, BCM, Assessment und Third-Party Risk Management mit Sicherheitsbewertungen gegen ISO 27001, IEC 62443, IT-Grundschutz, NIST oder eigene Standards. KI unter eigener Kontrolle, deutsche Datenresidenz.
Wir besetzen die CISO-Funktion. Befristet bis zur Neubesetzung oder dauerhaft. Als vCISO ab 3.600 € im Monat.
Erstgespräch: kostenlos, 30 Minuten, mit einem Senior-CISO.
Aus unseren Mandaten
- Moonfare: Cybervize als Interim CISO bei der DORA-Umsetzung und beim ISO-27001-Audit
- Unterstützung bei der Einführung von NIS-2 im Energiesektor
- Carve-out als Interim CISO: Aufbau der Informationssicherheit in einem internationalen Maschinenbauunternehmen
- Unterstützung mehrerer Übernahmen mit M&A-Cybersecurity-Assessments für ein Versicherungsunternehmen
Monatsbericht
Beispiel
Informationssicherheit
An die Geschäftsführung
Gesamtlage: Auf Kurs. Eine Entscheidung ist offen.
1 Stand der Anforderungen
| Ampel | Anforderung | Stand | Umsetzung in Prozent |
|---|---|---|---|
| gelb | NIS-2 | in Umsetzung | 72 % |
| grün | ISO 27001 | auditbereit | 91 % |
| gelb | Lieferantenfragebögen | 11 von 14 | 79 % |
2 Lage
- Risiken über Toleranz
- 3
- Nächstes Audit
- in 6 Wochen
3 Zur Entscheidung
Restrisiko Altsystem Buchhaltung
- bis Q1 akzeptieren
- Ablösung vorziehen
Ihr vCISO
Nachweise in OdySecure
Seite 1
Mitgliedschaften, Programme und Partnerschaften
Die CISO-Funktion, besetzt.
Ein Senior-CISO übernimmt die Funktion in Ihrem Haus und führt NIS-2, DORA oder ISO 27001 bis zum Nachweis.
Eine besetzte Funktion
Wir führen die Tätigkeiten durch und informieren die Geschäftsleitung (C-Level-Reporting).
Nachweise in OdySecure
Die Arbeit läuft auf unserer Plattform. Die Lizenz ist im Mandat enthalten.
Begleitung durch Audits
Wir bereiten Audits und Prüfungen mit Ihnen vor und begleiten Sie im Termin.
- Basicab 3.600 € im Monat, ca. 2 Tage
- Standard4.900 € im Monat
- Seniorca. 8.500 € im Monat, 5 bis 6 Tage
Mindestlaufzeit 6 Monate, danach monatlich kündbar.
Leistungen je Stufe- Regulatorische AnforderungenNIS-2, DORA oder ISO 27001 sollen erfüllt und belegt sein. vCISO
- VakanzDie CISO-Stelle ist offen. Ein Interim CISO überbrückt befristet, projektbezogen 8.000 bis 15.000 € im Monat. Interim CISO
- Übernahme oder Carve-outNach dem Closing die Sicherheitsfunktion im übernommenen Haus oder in der herausgelösten Einheit aufbauen. M&A-Support
Ihr vCISO arbeitet mit OdySecure.
Ihr vCISO führt das Informationssicherheits-Managementsystem nicht in Tabellen und Dokumentvorlagen, sondern in OdySecure, unserer eigenen Plattform. Die Anforderungen, die für Ihr Haus gelten, etwa aus NIS-2, DORA oder ISO 27001, liegen dort mit Risiken, Maßnahmen und Nachweisen in einem Datenbestand. Deshalb entstehen die Nachweise im laufenden Betrieb statt kurz vor dem Audit, und der Monatsbericht an Ihre Geschäftsführung kommt aus denselben Daten. Die Plattform ist im Mandat enthalten. Entwickelt hat Cybervize sie aus der eigenen Beratungspraxis, gefördert im Programm StartupSecure der Bundesregierung und in einer 14-monatigen Partnerschaft mit dem CISPA-Inkubator, dem Helmholtz-Zentrum für Informationssicherheit.
Zwei Wege, ein Haus
Das vCISO-Mandat besetzt Ihre CISO-Funktion und erfüllt die regulatorischen Anforderungen Ihres Hauses, OdySecure ist dabei unser Werkzeug. Ist die Funktion bei Ihnen schon besetzt, lizenzieren Sie die Plattform allein. Beides läuft auf derselben Datenbasis, in Deutschland betrieben, unter Ihrer Kontrolle.
Virtual CISO
Wir besetzen Ihre CISO-Funktion in Teilzeit, remote und auf Dauer angelegt. Führungserfahrung auf C-Level; die Plattform ist im Mandat enthalten und führt den Nachweis.
- Mittelstand ohne Vollzeit-CISO-Budget
- NIS-2 oder ISO 27001 Compliance kontinuierlich steuern
- Strategischer Partner statt einmaliger Projektberater
2 bis 6 Tage/Monat | Ab 3.600 €/Monat, Plattform inklusive
vCISO ansehenPlattform-Lizenz
Die CISO-Funktion ist bei Ihnen besetzt, es fehlt das Werkzeug. Modul-Lizenz, auf Wunsch mit Einführungsprojekt; danach betreibt Ihr Team die Plattform selbst.
- Eigene CISO-Funktion bereits etabliert
- Excel- und Word-ISMS ablösen, Audit-Trail aufbauen
- Migration aus bestehender GRC-Suite
Modul-Lizenz | Migration 6 bis 10 Wochen | Einführung bis Self-Service 6 bis 12 Monate
Plattform ansehenVakanz oder Krise? Ein Interim CISO übernimmt für 3 bis 12 Monate, auch vor Ort. Zum Interim CISO
Nur die NIS-2-Betroffenheit klären?
Im Risiko-Check klären wir in 30 Minuten, ob NIS-2 Ihr Unternehmen betrifft und welche fünf Lücken die wichtigsten sind. Kostenlos und unverbindlich.
Risiko-Check buchen Der Weg in 5 StationenSie suchen Cybersecurity für den Mittelstand? Unser Hub bündelt vCISO, NIS-2, ISO 27001 und alle weiteren Services in einem Programm.
Das Modell dahinter nennen wir das ISMS-Betriebssystem: Anforderungen, Risiken, Maßnahmen und Nachweise laufen in einem verknüpften Datenmodell zusammen. Compliance entsteht im Betrieb, nicht daneben.
OdySecure
Was heute auf Tabellen, Dokumentvorlagen und E-Mail-Verläufe verteilt liegt, führt die Plattform in einem System zusammen: ISMS, Risikomanagement, Assessments, BCM und Lieferantensteuerung. Die KI-Schicht arbeitet auf denselben Daten, betrieben in Deutschland.
Plattform entdecken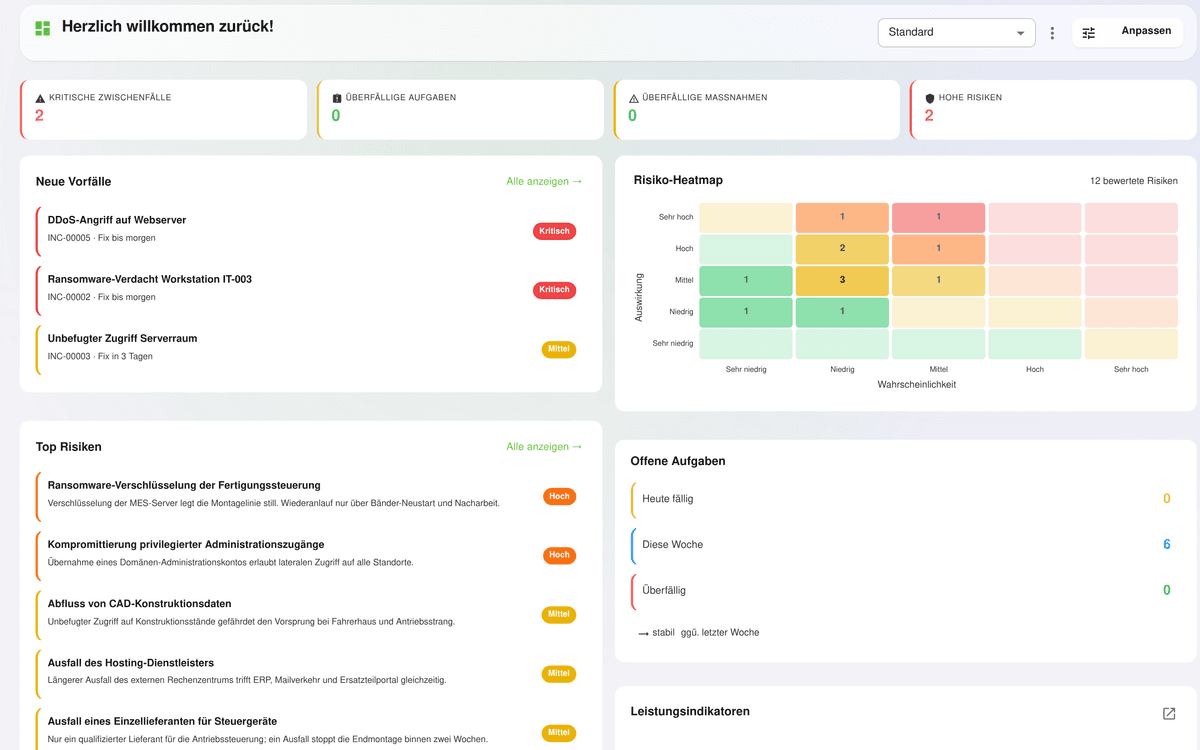
Ein Datenbestand statt fünf Werkzeuge
Kein Wechsel zwischen Tools. Aus Assessment-Lücken legen Sie Maßnahmen per Klick an, BIA-Daten validieren BCM-Pläne, Lieferantenrisiken verknüpfen sich mit Assets.
KI, die auf Ihren eigenen Daten arbeitet
Integrierter LLM-Service unterstützt bei Risikobewertung, Vertragsanalyse und Assessment-Zusammenfassungen. Hosting ausschließlich in Deutschland.
Was die KI übernimmt
Sie füllen kein ISMS aus. Sie geben Ihre Unterlagen hinein.
OdySecure leitet aus Ihren Dokumenten und Ihrer Organisationsstruktur ab, was bei Ihnen gilt: vom Geschäftsprozess bis zum Sicherheitsprozess, jede Station als Vorschlag, den ein Mensch annimmt. Im Mandat macht das Ihr vCISO.
- 1Geschäftsprozess
- 2Asset
- 3Risiko
- 4Maßnahme
- 5Kontrolle
- 6Richtlinie
- 7Sicherheitsprozess
An jeder Station entscheidet ein Mensch. Vorschläge statt Fakten, einzeln oder je Station annehmbar, mit Attestierung, wer freigegeben hat.
Wie stehen wir da? Belegte Antworten statt Bauchgefühl.
Die KI, die ihre Quellen nennt und Nein sagt, wenn Daten oder Leserecht fehlen. Fragen werden auditfest protokolliert.
Diese Frage stellt jede Geschäftsführung, jeder Aufsichtsrat, jeder Auditor. Die KI-Schicht von OdySecure beantwortet sie aus Ihren echten Daten, nicht aus Vermutungen.
OdySecure Navigator: belegte Antworten
VerfügbarFragen wie „Was sind unsere größten Risiken?“ oder „Sind wir audit-bereit?“ beantwortet der Assistent aus den echten Daten Ihres Mandanten: rund 25 geprüfte Abfragen, jede Antwort mit Quelle und Kennzahl, streng nach Leserecht. Gibt es keine Daten oder fehlt das Leserecht, sagt er genau das. Read-only ist dabei die bewusste Grenze der Auskunft: Er antwortet aus Ihren Daten und handelt nie von sich aus. Aktionen bereitet er vor, ausgelöst werden sie erst durch Ihre Bestätigung.
KI-Agenten: handeln mit Freigabe
Design-Partner-ProgrammKI als Mitarbeiter: eigenes Konto, Rollen, sichtbarer KI-Agent-Ausweis. Vorschlagen ist der Standard, Handeln gilt nur für eng abgesteckte Felder und braucht eine Vier-Augen-Freigabe. Harte Sperren bleiben immer: kein Vorfall-Abschluss, keine Risikoakzeptanz, keine Freigaben, keine Rechte-Vergabe. Erster Anwendungsfall: Vorfall-Ersteinschätzung mit indikativem Hinweis auf NIS-2-Meldefristen.
Souverän betrieben, menschlich verantwortet
So ist die KI-Schicht gebaut (OdySecure Navigator verfügbar, KI-Agenten im Design-Partner-Programm, noch nicht allgemein verfügbar):
- Sovereign-Modus: lokales LLM, in Deutschland betrieben, keine Datenweitergabe an externe Modellanbieter.
- KI-System-Inventar: jeder Agent wird automatisch aufgenommen, ein Mensch klassifiziert und bestätigt vor der Aktivierung. Das ist Ihre eigene Bestandsführung, keine Meldung an eine Behörde.
- Human-in-the-Loop: Kill-Switch pausiert jeden Agenten sofort, Zugangsschlüssel laufen zur gesetzten Frist ab, Aktionen stehen im Audit-Log.
Erst fragen, dann handeln, immer nachweisbar.
Die Wissensbasis hinter den Antworten ist öffentlich: 279 Fachartikel zu Standards und Regulatorik. Zur Wissensbasis
KI-Agenten mitgestalten: wir suchen Design-Partner
Kundenstimme
„Alexander Busse hat uns mit Cybervize als Interim CISO bei der DORA-Umsetzung und beim ISO-27001-Audit unterstützt. Beides haben wir erreicht.“
Sprechen wir über Ihre CISO-Funktion.
Im Erstgespräch klären wir, welche Anforderungen für Ihr Haus gelten und wie wir die CISO-Funktion besetzen. Kostenlos, 30 Minuten, mit einem Senior-CISO.
Erstgespräch vereinbarenDer Cybervize Podcast
Cybersicherheit zum Hören: Interviews mit CISOs von Vodafone, Red Bull, Trade Republic und mehr.
Cybervize Podcast auf Spotify
Spotify setzt Cookies. Durch Klick stimmst du der Datenübertragung zu Spotify zu.
Aktuelles aus unserem Blog
Praxiswissen zu Cybersicherheit, NIS2, AI Governance und CISO-Strategien.
Warum KI-Angriffe das goldene Zeitalter der Cybersicherheit eröffnen
Im Juli 2026 hat ein Schwarm von KI-Agenten die Plattform Hugging Face kompromittiert, laut METR ohne menschliche Steuerung des Angriffs. Warum wir genau darin den Anfang des besten Jahrzehnts der Cybersicherheit sehen.
25 Jahre ISMS-Praxis, in Software gegossen
Der Cyber-Security-Markt ist voll von Versprechen. Was Substanz von Marketing trennt, ist ein Track Record, den man nicht faken kann. Warum wir 25 Jahre Prüf- und Umsetzungspraxis zur Plattform gemacht haben, nicht umgekehrt.
Anbieter-Preismacht ist der neue Lock-in: Was die Monetarisierung von KI-Modellen für Ihre Kalkulation bedeutet
Der Preis eines Modells ist ein Ärgernis. Die Abhängigkeit dahinter ist ein Geschäftsrisiko. Anbieter-Preismacht ist der neue Lock-in, und Wechselfähigkeit die eigentliche Souveränitätsfrage.
Mit Cybervize zusammenarbeiten: drei Wege
IT-Dienstleister und MSSPs betreuen ihre Kunden mandantengetrennt in OdySecure, mit ihrem Logo in den Berichten. Beratungshäuser führen Assessments und Beratungsmandate auf der Plattform. Freie vCISOs führen Mandate, die Cybervize gewinnt, mit OdySecure als Werkzeug.
Partner werden