Agentic ISMS: KI-Agenten arbeiten in Ihrem ISMS mit. Wie weit sie gehen, legen Sie fest.
KI-Agenten leiten Risiken, Maßnahmen und Richtlinien aus Ihren Unterlagen ab, binden neue Frameworks in Ihren Bestand ein und erledigen Aufgaben im System. Jeder Schritt bleibt nachweisbar.
60 Minuten, live mit Demo-Daten.
Definition
Was ist ein Agentic ISMS?
Ein Agentic ISMS ist ein Managementsystem für Informationssicherheit, in dem KI-Agenten mitarbeiten: Sie leiten Risiken, Maßnahmen, Kontrollen und Richtlinien aus den Unterlagen eines Hauses ab, binden neue Anforderungen in den Bestand ein und führen Aufgaben aus. Wie weit ein Agent allein handeln darf, legt ein Mensch fest, und jeder Schritt bleibt nachweisbar.
Im Deutschen auch: agentisches ISMS. ISMS steht für Informationssicherheits-Managementsystem, wie es die ISO 27001 beschreibt.
Drei Modi
Drei Arten, wie Agenten im ISMS arbeiten
Die KI in OdySecure arbeitet in drei Modi. Die ersten beiden sind verfügbar, das Handeln mit angebundenen Agenten erproben wir mit Design-Partnern.
- 1
Ableiten
Verfügbar in OdySecure
Sie laden Unterlagen hoch und machen Angaben zu Ihrer Organisation. In sechs Stufen entstehen daraus Vorschläge für Infrastruktur, Risiken, Maßnahmen, Kontrollen und Richtlinien. Kommt ein neues Framework hinzu, ordnet die KI seine Anforderungen Ihrem Bestand zu und schlägt vor, was fehlt. Sie nehmen die Vorschläge an oder verwerfen sie, einzeln oder je Stufe.
- 2
Fragen und beauftragen
Verfügbar in OdySecure, als Navigator
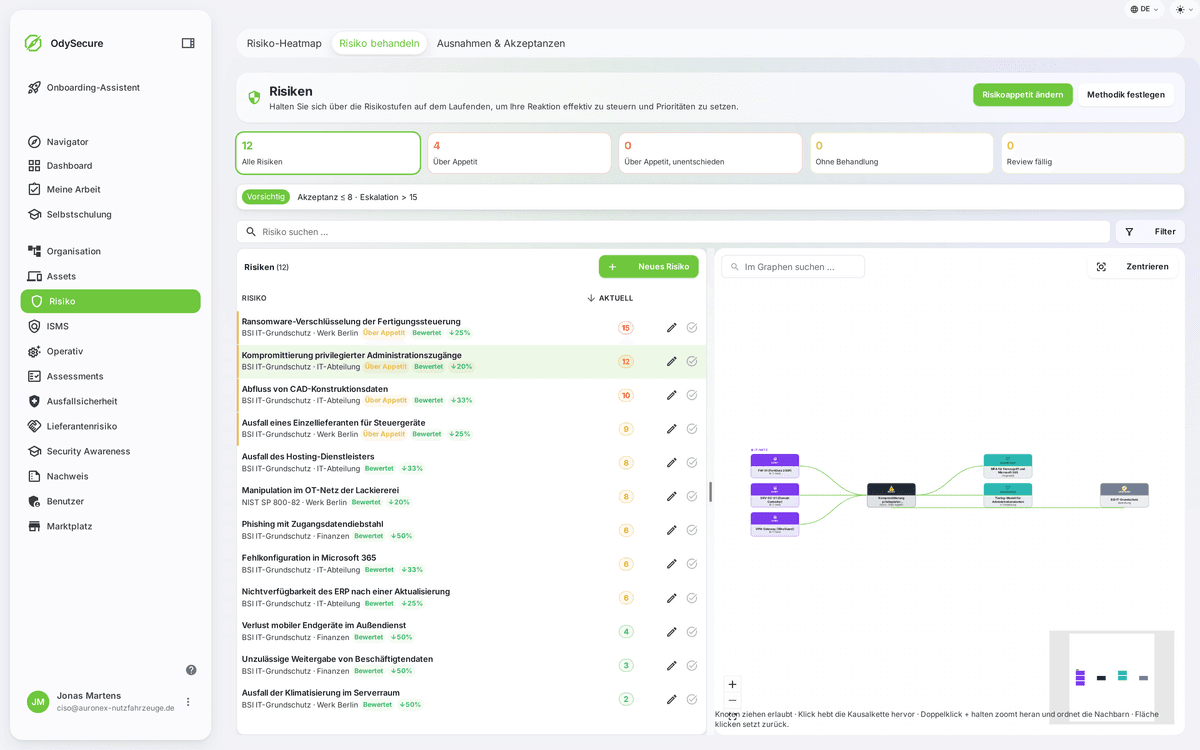
Fragen Sie Ihr ISMS. Jede Antwort kommt mit Beleg. Auf Ihre Anweisung erledigt der Navigator auch Arbeit im System: Er verknüpft eine Maßnahme mit einem Risiko, legt Aufgaben an, trägt Kennzahlen ein oder plant einen BCM-Test. Ausgeführt wird erst, wenn Sie seinen Plan bestätigt haben, und nur mit Ihren Rechten.
- 3
Handeln
Design-Partner-Programm, noch nicht allgemein verfügbar
Angebundene Agenten arbeiten unter eigener Kennung, mit eigener Rolle und einer Autonomiestufe, die Sie je Aufgabe festlegen, zum Beispiel in der Triage von Vorfällen. Einen Vorfall abschließen, ein Risiko akzeptieren oder sich selbst Rechte geben kann ein Agent nie.
Fragen und beauftragen
Was der Navigator auf Ihre Anweisung erledigt
Sie schreiben im Chat, was zu tun ist. Der Navigator legt einen Plan vor und führt ihn erst nach Ihrer Bestätigung aus, mit Ihren Rechten. Eine bestätigte Aktion können Sie in den folgenden zwei Stunden in der Regel rückgängig machen.
- 1
Anweisung
Zum Beispiel: „Lege eine Aufgabe zur Prüfung der Passwortrichtlinie an.“
- 2
Plan
Der Navigator zeigt, welche Einträge er anlegt oder ändert.
- 3
Bestätigung
Erst jetzt wird ausgeführt. Was Ihre Rolle nicht darf, bietet er nicht an.
Beispiele aus den zwölf Aktionen
- Eine Maßnahme mit einem Risiko verknüpfen, das Restrisiko wird neu berechnet
- Ein Asset einem Geschäftsprozess zuordnen
- Behandlung, Begründung oder Owner eines Risikos ändern
- Eine Aufgabe zu einer Richtlinie, einem Risiko oder einem Lieferanten anlegen
- Einen Kennzahlwert für eine Periode eintragen
- Einen BCM-Test für einen Notfallplan planen
- Eine Due-Diligence-Abklärung für einen Lieferanten starten
- Eine Risikoakzeptanz oder eine befristete Ausnahme beantragen. Darüber entscheiden Menschen.
Welche Aktionen er anbietet, hängt von Ihrer Rolle und Ihren gebuchten Modulen ab.
Grenzen
Wie weit ein Agent gehen darf, legen Sie fest
Pflichten und Verantwortung für die Informationssicherheit bleiben bei Ihrer Einrichtung und Ihrer Geschäftsleitung, auch wenn Agenten mitarbeiten. Für angebundene Agenten legen Sie je Aufgabe eine Autonomiestufe fest. Sobald ein Agent selbst ausführt, braucht die Aufgabe einen verantwortlichen Menschen.
Autonomiestufen für angebundene Agenten
- A0
Beobachten
Der Agent liest und berichtet.
- A1
Vorschlagen
Er macht Vorschläge, ein Mensch übernimmt sie.
- A2
Vorbereiten
Er bereitet die Arbeit vor, ein Mensch schließt ab.
- A3
Reversibel ausführen
Er führt Änderungen aus, die sich zurücknehmen lassen.
- A4
Nach Freigabe ausführen
Er führt aus, sobald ein Mensch freigegeben hat.
- A5
Für Agenten verboten
Diese Handlungen bleiben Menschen vorbehalten.
- A6
Autonom bis zur Risikoschwelle
Er handelt allein, solange Folgen und Reichweite unter Ihrer Schwelle liegen. Darüber braucht er eine Freigabe.
Angebundene Agenten erproben wir im Design-Partner-Programm. Stufen, in denen ein Agent selbst ausführt, gibt nur eine zweite Person frei.
Was immer beim Menschen bleibt
- Vorschläge aus der Ableitung werden erst wirksam, wenn ein Mensch sie annimmt.
- Was der Navigator ändert, führt er erst nach Ihrer Bestätigung aus.
- Ob ein Risiko akzeptiert wird, entscheidet Ihr Haus, nie ein Agent.
- Einen Vorfall schließt eine Person ab.
- Rechte vergeben Ihre Administratoren. Ein Agent kann sich keine eigenen Rechte geben.
- Im vCISO-Mandat führt ein Senior-CISO von Cybervize die Umsetzung und informiert Ihre Geschäftsleitung.
Vergleich
Klassische ISMS-Software und Agentic ISMS
Beide führen dasselbe Managementsystem. Verschieden ist, wer die Arbeit erledigt. Die mittlere Spalte beschreibt den üblichen Zuschnitt einer ISMS-Software, kein bestimmtes Produkt.
| Frage | Klassische ISMS-Software | Agentic ISMS |
|---|---|---|
| Woher kommen Risiken und Maßnahmen? | Aus Fragebögen und Katalogen, die jemand im Haus durcharbeitet. | Die KI leitet sie aus Ihren Unterlagen ab. Sie nehmen die Vorschläge an, einzeln oder je Stufe. |
| Woher kommen die Richtlinien? | Aus Vorlagen, die Sie auf Ihr Haus anpassen. | Die KI entwirft sie aus dem, was in Ihren Unterlagen steht. Jeder Entwurf durchläuft Prüfung und Freigabe. |
| Was passiert mit einem neuen Framework? | Ein weiterer Katalog, den jemand neben dem Bestand abarbeitet. | Die KI ordnet seine Anforderungen Ihren bestehenden Risiken und Maßnahmen zu. Wo etwas fehlt, schlägt sie es vor. |
| Wie beantworten Sie „Wie stehen wir da?“ | Mit einem Bericht oder einer exportierten Tabelle. | Fragen Sie Ihr ISMS. Jede Antwort kommt mit Beleg. |
| Wer erledigt die Routinearbeit im System? | Ihr Team, Eintrag für Eintrag. | Agenten, auf Anweisung oder als feste Aufgabe in einem Sicherheitsprozess, in den Grenzen, die Sie setzen. |
| Wer gibt frei? | Freigabe-Workflows für Dokumente, sonst gilt ein Eintrag mit dem Speichern. | Sie legen fest, was ein Agent allein darf und was eine Freigabe braucht. Vorschläge bleiben Vorschläge, bis jemand sie annimmt. |
| Wie entsteht der Nachweis? | Oft als eigene Aufgabe kurz vor dem Audit. | Im laufenden Betrieb: Änderungen im Audit-Log, mit Zeitpunkt, Bearbeiter sowie altem und neuem Wert. |
| Woran arbeitet Ihr ISB? | Am Anlegen und Pflegen von Einträgen. | Am Prüfen und Entscheiden. |
Was ein ISMS leisten muss, ist in beiden Spalten gleich.
Nachweis
Wie Sie belegen, was im ISMS geschehen ist
Für ein Audit zählt, wer was wann freigegeben hat. Das gilt für Einträge von Menschen und für die Arbeit der KI gleichermaßen.
Änderungen protokolliert OdySecure mit Zeitpunkt, Bearbeiter sowie altem und neuem Wert.
Zu KI-Vorschlägen speichert OdySecure das Modell, die Begründung, ihre Belegstellen in den Dokumenten und wer sie geprüft hat.
Fragen an den Navigator protokolliert OdySecure im Audit-Log Ihres Hauses, seine Aktionen zusammen mit der Person, die sie bestätigt hat.
Das Protokoll lässt sich nur fortschreiben und wird stündlich als Hash-Kette versiegelt. Mit einem Prüfpaket lässt sich die Kette auch außerhalb von OdySecure nachrechnen.
Die ISO 27001 verlangt in Abschnitt 7.5.2, dass dokumentierte Information geprüft und freigegeben wird. In OdySecure durchlaufen Richtlinien Entwurf, Prüfung und Freigabe, im Standard mit zwei verschiedenen Personen.
Das Modell dahinter
Warum Agenten in OdySecure arbeiten können
Ein Agent kann nur ableiten, was verknüpft ist. In OdySecure hängen Geschäftsprozess, Asset, Risiko, Maßnahme, Kontrolle, Richtlinie und Sicherheitsprozess in einem Datenmodell zusammen. Wir nennen es das ISMS-Betriebssystem. Über diese Verknüpfung lässt sich ein Vorschlag bis zu der Anforderung zurückverfolgen, aus der er entstanden ist.
Einstieg
So kommen Sie zu einem Agentic ISMS
OdySecure gibt es auf zwei Wegen. Die KI arbeitet in beiden Fällen gleich.
Im vCISO-Mandat
Ein Senior-CISO von Cybervize führt die Umsetzung von NIS-2, DORA oder ISO 27001 in OdySecure. Das Mandat kostet ab 3.600 € im Monat, die Lizenz ist darin enthalten.
Als Lizenz
Ihr Team betreibt OdySecure selbst, auf Wunsch mit Einführungsprojekt. Die Preise je Stufe stehen auf unserer Preisseite.
Häufige Fragen
Was ist ein Agentic ISMS?
Was unterscheidet ein Agentic ISMS von Agentic GRC?
Kann der Navigator auch Daten ändern?
Wie bindet ein Agentic ISMS ein neues Framework ein?
Ersetzt ein Agentic ISMS den CISO oder den ISB?
Ist ein Agentic ISMS mit ISO 27001 vereinbar?
Was passiert, wenn ein Agent falsch liegt?
Wo laufen die KI-Modelle?
Ab wann können angebundene Agenten in OdySecure selbst handeln?
Agentic ISMS in der Demo sehen
In 60 Minuten zeigen wir Ihnen OdySecure mit Demo-Daten: wie eine Ableitung läuft, wie der Navigator antwortet und Aufträge erledigt und an welcher Stelle Sie freigeben. Wenn Sie zuerst über ein vCISO-Mandat sprechen möchten, vereinbaren Sie ein Erstgespräch.